The Cold War Online: France Blames Iran for Unprecedented Supermarket Sabotage
Paris accuses the Iranian Revolutionary Guard Corps of orchestrating devastating cyber-attacks that turned commercial refrigerators into weapons of mass spoilage.
Paris cáo buộc Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) đã dàn dựng các cuộc tấn công mạng tàn khốc, biến các thiết bị làm lạnh thương mại thành vũ khí gây hư hỏng hàng hóa hàng loạt.
Paris accuse le Corps des gardiens de la révolution islamique d'avoir orchestré des cyberattaques dévastatrices transformant des réfrigérateurs commerciaux en armes de putréfaction massive.
París acusa al Cuerpo de la Guardia Revolucionaria Islámica de Irán de orquestar ciberataques devastadores que convirtieron refrigeradores comerciales en armas de destrucción de alimentos. Este asalto sin precedentes contra la cadena de suministro expone una alarmante vulnerabilidad en la infraestructura paneuropea.
巴黎指控伊朗伊斯兰革命卫队策划了毁灭性的网络攻击,将商业冷藏设备变成了大规模腐烂的武器。这一跨境事件引发了全欧洲的严重安全警报。
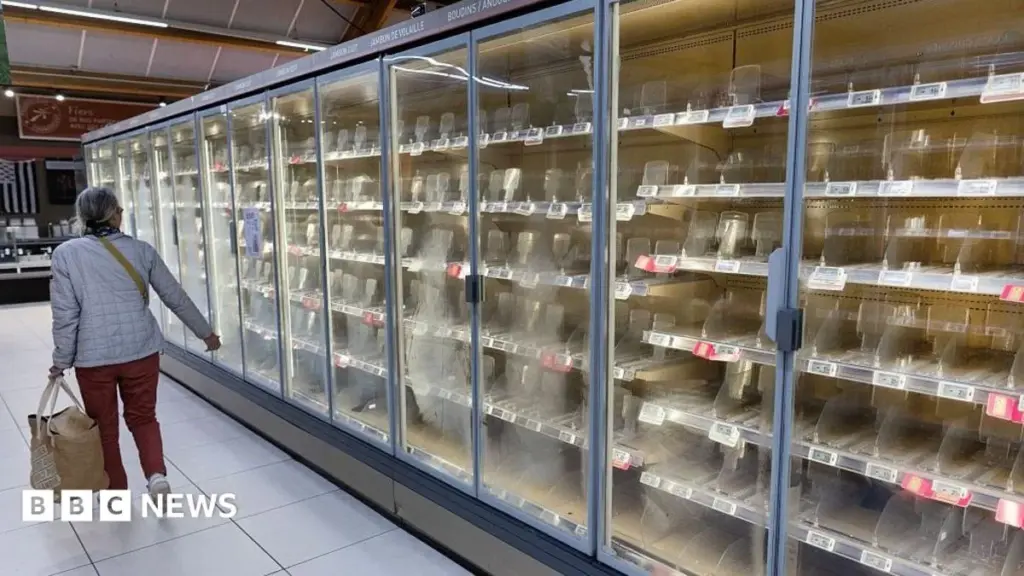
- French Foreign Minister Jean-Noël Barrot formally accused Iran's IRGC of orchestrating coordinated cyber-attacks on domestic supermarket refrigeration systems.
- Paris prosecutor Laure Beccuau opened investigations into the leadership of the Shahid Kaveh offensive cyber unit.
- Over 280 stores belonging to Coopérative U, Intermarché, and Netto suffered catastrophic temperature spikes, destroying millions of euros in stock.
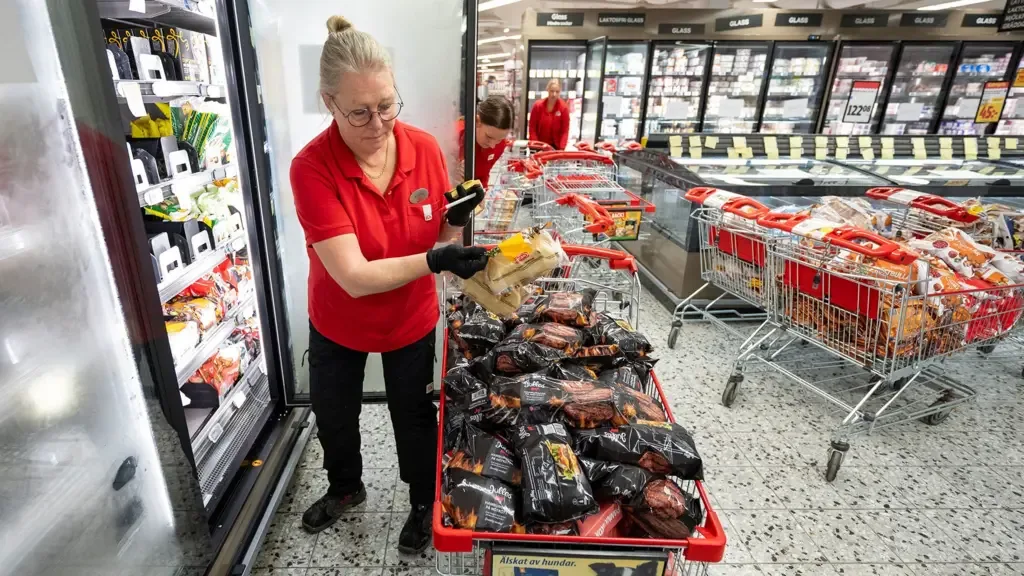
- Subsequent waves of attacks struck supermarkets across Belgium, Luxembourg, Sweden, and Ireland, raising acute pan-European security alarms.
- Bộ trưởng Ngoại giao Pháp Jean-Noël Barrot chính thức cáo buộc IRGC của Iran dàn dựng các cuộc tấn công mạng có phối hợp nhằm vào hệ thống làm lạnh tại các siêu thị trong nước.
- Công tố viên Paris Laure Beccuau đã mở các cuộc điều tra nhắm vào ban lãnh đạo của đơn vị không gian mạng tấn công Shahid Kaveh.
- Hơn 280 cửa hàng thuộc Coopérative U, Intermarché và Netto đã hứng chịu tình trạng nhiệt độ tăng vọt thảm khốc, làm tiêu hủy lượng hàng hóa trị giá hàng triệu euro.
- Các làn sóng tấn công tiếp theo đã giáng xuống các siêu thị trên khắp Bỉ, Luxembourg, Thụy Điển và Ireland, làm dấy lên báo động an ninh cấp bách trên toàn châu Âu.
- Le ministre des Affaires étrangères, Jean-Noël Barrot, a formellement accusé le Corps des gardiens de la révolution islamique (CGRI) d'Iran d'avoir orchestré des cyberattaques coordonnées contre les systèmes de réfrigération des supermarchés français.
- La procureure de Paris, Laure Beccuau, a ouvert des enquêtes ciblant les dirigeants de l'unité cyber offensive Shahid Kaveh.
- Plus de 280 magasins appartenant à Coopérative U, Intermarché et Netto ont subi des hausses de température catastrophiques, détruisant des millions d'euros de marchandises.
- Des vagues d'attaques ultérieures ont frappé des supermarchés en Belgique, au Luxembourg, en Suède et en Irlande, suscitant une vive inquiétude sécuritaire à l'échelle paneuropéenne.
- El ministro de Asuntos Exteriores francés, Jean-Noël Barrot, acusó formalmente al Cuerpo de la Guardia Revolucionaria Islámica (CGRI) de Irán de orquestar ciberataques coordinados contra sistemas de refrigeración de supermercados nacionales.
- La fiscal de París, Laure Beccuau, abrió investigaciones contra la cúpula de la unidad de ciberataques ofensivos Shahid Kaveh.
- Más de 280 tiendas pertenecientes a Coopérative U, Intermarché y Netto sufrieron picos catastróficos de temperatura, destruyendo millones de euros en existencias.
- Posteriores oleadas de ataques afectaron a supermercados en Bélgica, Luxemburgo, Suecia e Irlanda, elevando las alarmas de seguridad en toda Europa.
- 法国外交部长让-诺埃尔·巴罗(Jean-Noël Barrot)正式指控伊朗伊斯兰革命卫队策划了针对国内超市制冷系统的协同网络攻击。
- 巴黎检察官洛尔·贝屈欧(Laure Beccuau)已对“沙希德·卡韦”(Shahid Kaveh)进攻性网络部队的领导层展开司法调查。
- 隶属于U合作社、Intermarché和Netto的280多家门店遭受了灾难性的温度飙升,导致价值数百万欧元的库存化为乌有。
- 随后的多波攻击袭击了比利时、卢森堡、瑞典和爱尔兰的超市,引发了全欧洲范围内的急性安全警报。
In an escalation that blurs the once-distinct lines between corporate espionage, hybrid warfare, and outright domestic sabotage, the French government has officially accused Iran's Islamic Revolutionary Guard Corps (IRGC) of engineering a wave of devastating cyber-attacks. The offensive, which unfolded across French territory last month, bypassed conventional financial and data networks to strike directly at the physical infrastructure of the nation's food supply chain: commercial refrigerators and freezers. By remotely manipulating digital control software, malicious actors transformed thousands of temperature-regulated units into heating elements, systematically spoiling millions of euros worth of fresh and frozen goods overnight.
The gravity of the diplomatic and national security fallout was laid bare when French Foreign Minister Jean-Noël Barrot characterized the incident as unprecedented in both its scale and its aggressive intent. Addressing the nation and international partners, Barrot stated unequivocally that the assault marked the first large-scale cyber-attack explicitly designed for physical sabotage on French soil, constituting a direct threat to national sovereignty and the security of French citizens. In swift diplomatic retaliation, Paris summoned the Iranian ambassador to lodge a formal, unyielding protest, while French prosecutors simultaneously unsealed high-level judicial inquiries targeting the alleged commanders of the state-backed operation.
Anatomy of a Cold Storage Collapse
The operational mechanics of the attack reveal a chilling vulnerability within modern supply chain automation. On October 11, hackers successfully compromised the centralized remote-management software provided by Danish engineering firm Danfoss, a critical backbone utilized by numerous European food retailers. By subverting these digital interfaces, the perpetrators gained unauthorized access to the environmental control systems governing cold storage units in over 100 Coopérative U supermarkets and approximately 180 stores belonging to Intermarché and its discount sister brand, Netto. Major retail institutions including Carrefour, Monoprix, and E.Leclerc were similarly caught in the digital crosshairs.
As night fell, the compromised units ceased cooling and began heating, with internal temperatures in some commercial refrigerators surging to a staggering 50 degrees Celsius (120 degrees Fahrenheit). The resulting thermal devastation wiped out vast inventories of perishable goods, paralyzing daily commercial operations and inflicting severe financial losses on regional franchise holders. This methodical targeting of civilian sustenance infrastructure demonstrated an advanced operational capability that immediately diverted the attention of Western intelligence agencies away from typical ransomware extortion rings and toward state-sponsored actors capable of long-term reconnaissance and precise kinetic disruption.
Tracing the Digital Fingerprints to Tehran
Attribution in the murky world of cyber espionage is notoriously complex, often resembling a hall of mirrors designed to obscure the origins of an attack. However, French authorities appear confident in their intelligence assessment. Concurrently with Foreign Minister Barrot’s public declarations, Paris prosecutor Laure Beccuau announced that formal judicial investigations had been initiated against the head of an offensive cyber unit tied to the IRGC and his two immediate deputies. Identified in court documents as the Shahid Kaveh cluster—an entity closely affiliated with the electronic and cyber warfare center of the Iranian regime—this group has emerged as the prime suspect in the methodical orchestration of the sabotage.
While self-styled Russian-aligned hacktivist collectives attempted to claim public credit for the chaos on social media, Western cybersecurity analysts swiftly dismissed those assertions as opportunistic posturing inconsistent with the sophistication of the breach. The precision required to exploit Danfoss software architecture points directly toward advanced persistent threat (APT) actors with institutional backing. Compounding these suspicions, investigators are reviewing striking parallels in other jurisdictions, including an unheralded August incident where select United States military installations experienced unexplained commercial refrigeration malfunctions that resulted in spoiled food stores.
A Pan-European Threat Landscape and the Road Ahead
The threat quickly metastasized beyond French borders. Just weeks after the initial assault on French retail networks, a second, broader wave of cyber-attacks struck supermarkets across multiple European nations. Operations in Belgium and Luxembourg were heavily disrupted, while targeted incidents were recorded as far north as Sweden and Finland, alongside Estonia, Ireland, and the Netherlands. The cross-border contagion prompted emergency consultations among European Union cybersecurity agencies, who are now scrambling to audit the digital defense postures of interconnected industrial control systems (ICS) and Internet of Things (IoT) devices deployed across the continent.
As European capitals weigh their next moves, the diplomatic ramifications are profound. Foreign Minister Barrot has vowed that those responsible will face robust, coordinated sanctions at the European Union level, alongside any necessary and proportionate countermeasures designed to establish credible deterrence. The incident serves as an urgent wake-up call for lawmakers and industry titans alike, exposing the fragile underbelly of digitalized commercial logistics. As state-backed adversaries increasingly look beyond traditional intelligence-gathering toward asymmetric physical disruption, protecting the mundane machinery of everyday life has transformed into one of the paramount geopolitical challenges of the modern era.
Trong một sự leo thang làm mờ đi ranh giới từng rất rõ ràng giữa gián điệp doanh nghiệp, chiến tranh hỗn hợp và hành vi phá hoại nội địa hoàn toàn, chính phủ Pháp đã chính thức cáo buộc Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) đứng sau một làn sóng tấn công mạng tàn khốc. Chiến dịch này, diễn ra trên lãnh thổ Pháp vào tháng trước, đã vô hiệu hóa các mạng lưới tài chính và dữ liệu thông thường để tấn công trực tiếp vào cơ sở hạ tầng vật chất của chuỗi cung ứng lương thực quốc gia: tủ lạnh và tủ đông thương mại. Bằng cách thao túng phần mềm điều khiển kỹ thuật số từ xa, các tác nhân ác ý đã biến hàng nghìn thiết bị điều hòa nhiệt độ thành các bộ phận tỏa nhiệt, làm hỏng có hệ thống lượng hàng hóa tươi và đông lạnh trị giá hàng triệu euro chỉ sau một đêm.
Mức độ trầm trọng của hệ lụy ngoại giao và an ninh quốc gia đã phơi bày rõ ràng khi Bộ trưởng Ngoại giao Pháp Jean-Noël Barrot mô tả vụ việc là chưa từng có tiền lệ cả về quy mô lẫný đồ hung hăng. Phát biểu trước quốc gia và các đối tác quốc tế, ông Barrot tuyên bố dứt khoát rằng cuộc tấn công đánh dấu vụ tấn công mạng quy mô lớn đầu tiên được thiết kế rõ ràng nhằm mục đích phá hoại vật chất trên đất Pháp, cấu thành mối đe dọa trực tiếp đối với chủ quyền quốc gia và an ninh của công dân Pháp. Trong động thái đáp trả ngoại giao nhanh chóng, Paris đã triệu tập đại sứ Iran để chính thức đưa ra lời phản đối kiên quyết, đồng thời các công tố viên Pháp cũng đồng thời mở các cuộc điều tra tư pháp cấp cao nhắm vào các chỉ huy bị tình nghi của chiến dịch do nhà nước hậu thuẫn.
Giải phẫu sự sụp đổ của hệ thống kho lạnh
Cơ chế hoạt động của cuộc tấn công làm lộ rõ một điểm yếu đến rợn gáy trong quá trình tự động hóa chuỗi cung ứng hiện đại. Vào ngày 11 tháng 10, các tin tặc đã xâm nhập thành công phần mềm quản lý từ xa tập trung do công ty kỹ thuật Đan Mạch Danfoss cung cấp — một xương sống quan trọng được nhiều nhà bán lẻ thực phẩm châu Âu sử dụng. Bằng cách chiếm đoạt các giao diện kỹ thuật số này, những kẻ thủ ác đã có được quyền truy cập trái phép vào các hệ thống kiểm soát môi trường quản lý các đơn vị kho lạnh tại hơn 100 siêu thị Coopérative U và khoảng 180 cửa hàng thuộc Intermarché cùng thương hiệu siêu thị giảm giá chị em của họ là Netto. Các tổ chức bán lẻ lớn bao gồm Carrefour, Monoprix và E.Leclerc cũng rơi vào tầm ngắm kỹ thuật số tương tự.
Khi màn đêm buông xuống, các thiết bị bị xâm nhập đã ngừng làm lạnh và bắt đầu tỏa nhiệt, với nhiệt độ bên trong ở một số tủ lạnh thương mại tăng vọt lên mức đáng kinh ngạc 50 độ C (120 độ F). Sự tàn phá nhiệt độ kết quả đã xóa sổ lượng lớn hàng hóa dễ hỏng, làm tê liệt các hoạt động thương mại hàng ngày và gây ra tổn thất tài chính nặng nề cho các chủ nhượng quyền khu vực. Việc nhắm mục tiêu có phương pháp vào cơ sở hạ tầng sinh kế dân sự này cho thấy một năng lực tác chiến tiên tiến, qua đó nhanh chóng chuyển hướng sự chú ý của các cơ quan tình báo phương Tây khỏi các băng đảng tống tiền bằng mã độc tống tiền (ransomware) thông thường sang các tác nhân được nhà nước hậu thuẫn có khả năng trinh sát dài hạn và phá hoại động lực chính xác.
Lần theo dấu vân tay kỹ thuật số đến Tehran
Việc quy trách nhiệm trong thế giới mập mờ của hoạt động gián điệp mạng vốn dĩ rất phức tạp, thường giống như một mê cung gương được thiết kế để che giấu nguồn gốc của một cuộc tấn công. Tuy nhiên, giới chức Pháp tỏ ra tự tin với đánh giá tình báo của họ. Song song với các tuyên bố công khai của Bộ trưởng Ngoại giao Barrot, Công tố viên Paris Laure Beccuau đã thông báo rằng các cuộc điều tra tư pháp chính thức đã được khởi xướng đối với người đứng đầu một đơn vị mạng tấn công gắn liền với IRGC và hai phó tướng trực tiếp của ông ta. Được xác định trong các tài liệu tòa án là nhóm Shahid Kaveh — một thực thể có liên kết chặt chẽ với trung tâm chiến tranh điện tử và mạng của chế độ Iran — nhóm này đã nổi lên như nghi phạm hàng đầu trong việc dàn dựng có phương pháp vụ phá hoại này.
Trong khi các tập thể tin tặc tự xưng có liên hệ với Nga cố gắng nhận công lao công khai cho sự hỗn loạn trên mạng xã hội, các nhà phân tích an ninh mạng phương Tây đã nhanh chóng bác bỏ những tuyên bố đó như một sự phô trương cơ hội không phù hợp với sự tinh vi của vụ xâm phạm. Độ chính xác cần thiết để khai thác kiến trúc phần mềm Danfoss chỉ thẳng vào các mối đe dọa liên tục nâng cao (APT) có hậu thuẫn từ thể chế. Làm trầm trọng thêm những nghi ngờ này, các nhà điều tra đang xem xét những điểm tương đồng nổi bật ở các khu vực tài phán khác, bao gồm một vụ việc chưa từng được công bố vào tháng 8 khi một số cơ sở quân sự của Hoa Kỳ gặp phải các sự cố trục trặc tủ lạnh thương mại không thể giải thích được dẫn đến việc thực phẩm dự trữ bị hỏng.
Bối cảnh mối đe dọa toàn châu Âu và con đường phía trước
Mối đe dọa nhanh chóng lan rộng ra ngoài biên giới Pháp. Chỉ vài tuần sau cuộc tấn công ban đầu vào các mạng lưới bán lẻ của Pháp, làn sóng tấn công mạng thứ hai, rộng lớn hơn đã giáng xuống các siêu thị trên nhiều quốc gia châu Âu. Các hoạt động tại Bỉ và Luxembourg đã bị gián đoạn nặng nề, trong khi các sự cố có mục tiêu được ghi nhận ở tận phía bắc như Thụy Điển và Phần Lan, bên cạnh Estonia, Ireland và Hà Lan. Sự lây lan xuyên biên giới này đã thúc đẩy các cuộc tham vấn khẩn cấp giữa các cơ quan an ninh mạng của Liên minh Châu Âu, những cơ quan hiện đang chật vật kiểm toán tư thế phòng thủ kỹ thuật số của các hệ thống điều khiển công nghiệp (ICS) và các thiết bị Internet vạn vật (IoT) được triển khai trên khắp lục địa.
Khi các thủ đô châu Âu cân nhắc những bước đi tiếp theo của họ, các hệ lụy ngoại giao là vô cùng sâu sắc. Bộ trưởng Ngoại giao Barrot đã thề rằng những kẻ chịu trách nhiệm sẽ phải đối mặt với các lệnh trừng phạt mạnh mẽ, có sự phối hợp ở cấp độ Liên minh Châu Âu, bên cạnh bất kỳ biện pháp đối phó cần thiết và tương xứng nào được thiết kế để tạo ra sự răn đe đáng tin cậy. Vụ việc này đóng vai trò là một tiếng chuông cảnh tỉnh khẩn cấp cho các nhà lập pháp cũng như các gã khổng lồ trong ngành, phơi bày điểm yếu mong manh của hậu cần thương mại kỹ thuật số. Khi các đối thủ được nhà nước hậu thuẫn ngày càng hướng ra ngoài hoạt động thu thập tình báo truyền thống sang hướng phá hoại vật chất bất đối xứng, việc bảo vệ cỗ máy tầm thường của cuộc sống hàng ngày đã biến thành một trong những thách thức địa chính trị hàng đầu của kỷ nguyên hiện đại.
Dans une escalade qui brouille les frontières autrefois étanches entre espionnage industriel, guerre hybride et sabotage intérieur caractérisé, le gouvernement français a officiellement accusé le Corps des gardiens de la révolution islamique (CGRI) d'Iran d'avoir ourdi une série de cyberattaques dévastatrices. Cette offensive, qui s'est déroulée le mois dernier sur le territoire français, a contourné les réseaux financiers et de données traditionnels pour frapper directement l'infrastructure physique de la chaîne d'approvisionnement alimentaire du pays : les réfrigérateurs et congélateurs commerciaux. En manipulant à distance les logiciels de contrôle numérique, des acteurs malveillants ont transformé des milliers d'unités de régulation thermique en éléments chauffants, provoquant systématiquement la perte de millions d'euros de produits frais et surgelés en une seule nuit.
La gravité des répercussions diplomatiques et sécuritaires a éclaté au grand jour lorsque le ministre des Affaires étrangères, Jean-Noël Barrot, a qualifié l'incident d'inédit tant par son ampleur que par son intention agressive. S'adressant à la nation et à ses partenaires internationaux, M. Barrot a affirmé sans ambiguïté que cet assaut constituait la première cyberattaque à grande échelle explicitement conçue pour mener un sabotage physique sur le sol français, représentant ainsi une menace directe pour la souveraineté nationale et la sécurité des citoyens. En guise de riposte diplomatique immédiate, Paris a convoqué l'ambassadeur iranien pour lui signifier une protestation formelle et inflexible, tandis que la justice française ouvrait simultanément des enquêtes de haut niveau ciblant les commanditaires présumés de cette opération parrainée par l'État.
Anatomie d'une défaillance de la chaîne du froid
Les mécanismes opérationnels de cette attaque révèlent une vulnérabilité glaçante au cœur de l'automatisation de la chaîne d'approvisionnement moderne. Le 11 octobre, des pirates informatiques sont parvenus à compromettre le logiciel de gestion centralisée à distance fourni par la firme d'ingénierie danoise Danfoss, un pilier technologique critique utilisé par de nombreux distributeurs alimentaires européens. En subvertissant ces interfaces numériques, les coupables ont obtenu un accès non autorisé aux systèmes de contrôle environnemental régissant les unités de stockage frigorifique dans plus de 100 supermarchés Coopérative U ainsi que dans environ 180 magasins appartenant à Intermarché et à son enseigne discount Netto. De grands acteurs de la grande distribution tels que Carrefour, Monoprix et E.Leclerc ont également été pris dans cette nasse numérique.
La nuit venue, les unités compromises ont cessé de refroidir pour entamer un processus de chauffage, la température interne de certains réfrigérateurs commerciaux grimpant jusqu'à un niveau vertigineux de 50 degrés Celsius. La dévastation thermique qui s'ensuivit a anéanti d'immenses stocks de denrées périssables, paralysant l'activité commerciale quotidienne et infligeant de lourdes pertes financières aux franchisés locaux. Ce ciblage méthodique des infrastructures de subsistance civile a révélé une capacité opérationnelle de pointe, détournant immédiatement l'attention des services de renseignement occidentaux des traditionnels réseaux de rançongiciels au profit d'acteurs étatiques capables de mener des opérations de reconnaissance de longue haleine et des perturbations cinétiques précises.
Remonter les empreintes numériques jusqu'à Téhéran
L'attribution dans le monde ténébreux du cyberespionnage est un exercice notoirement complexe, s'apparentant souvent à un jeu de dupes conçu pour masquer l'origine des attaques. Pourtant, les autorités françaises affirment avoir une pleine confiance dans leurs évaluations du renseignement. Concomitamment aux déclarations publiques du ministre des Affaires étrangères Jean-Noël Barrot, la procureure de Paris Laure Beccuau a annoncé l'ouverture d'une information judiciaire visant le chef d'une unité cyber offensive liée au CGRI ainsi que ses deux plus proches adjoints. Identifié dans les documents judiciaires comme le groupe Shahid Kaveh — une entité étroitement rattachée au centre de guerre électronique et cybernétique du régime iranien —, ce collectif s'est imposé comme le principal suspect dans l'orchestration méthodique de ce sabotage.
Si des collectifs de hacktivistes autoproclamés pro-russes ont tenté de revendiquer le chaos sur les réseaux sociaux, les analystes occidentaux en cybersécurité ont rapidement balayé ces assertions, les qualifiant de postures opportunistes incompatibles avec le degré de sophistication de l'intrusion. La précision requise pour exploiter l'architecture logicielle de Danfoss pointe directement vers des groupes d'attaquants persistants avancés (APT) bénéficiant d'un soutien institutionnel. Renforçant ces soupçons, les enquêteurs examinent actuellement des parallèles troublants dans d'autres juridictions, notamment un incident inexpliqué survenu en août dernier, au cours duquel certaines installations militaires américaines ont subi des pannes de réfrigération commerciale inexpliquées ayant entraîné la perte de denrées alimentaires.
Un paysage de menaces paneuropéen et les défis à venir
La menace s'est rapidement propagée au-delà des frontières françaises. Quelques semaines seulement après l'assaut initial contre les réseaux de distribution français, une seconde vague de cyberattaques, d'une envergure plus large, a frappé des supermarchés dans plusieurs pays européens. Des opérations en Belgique et au Luxembourg ont été lourdement perturbées, tandis que des incidents ciblés ont été signalés jusqu'en Suède et en Finlande, ainsi qu'en Estonie, en Irlande et aux Pays-Bas. Cette contagion transfrontalière a provoqué des consultations d'urgence entre les agences de cybersécurité de l'Union européenne, qui s'emploient désormais à auditer la posture de défense numérique des systèmes de contrôle industriels (ICS) interconnectés et des objets connectés (IoT) déployés sur l'ensemble du continent.
Alors que les capitales européennes soupèsent leurs prochaines options, les répercussions diplomatiques s'annoncent profondes. Le ministre des Affaires étrangères Jean-Noël Barrot a promis que les coupables feraient l'objet de sanctions fermes et coordonnées à l'échelle de l'Union européenne, assorties de contre-mesures proportionnées et nécessaires destinées à établir une dissuasion crédible. Cet incident agit comme un signal d'alarme urgent tant pour les législateurs que pour les géants de l'industrie, mettant au jour le ventre mou de la logistique commerciale numérisée. À l'heure où des adversaires étatiques délaissent de plus en plus la collecte de renseignements traditionnels au profit de la perturbation physique asymétrique, la protection de la machinerie banale du quotidien est devenue l'un des défis géopolitiques majeurs de notre époque.
En una escalada que difumina las líneas, antaño bien definidas, entre el espionaje corporativo, la guerra híbrida y el sabotaje doméstico en toda regla, el Gobierno francés ha acusado oficialmente al Cuerpo de la Guardia Revolucionaria Islámica (CGRI) de Irán de orquestar una oleada de ciberataques devastadores. La ofensiva, desarrollada en territorio francés el mes pasado, eludió los tradicionales redes financieras y de datos para golpear directamente la infraestructura física de la cadena de suministro alimentario del país: los refrigeradores y congeladores comerciales. Mediante la manipulación remota del software de control digital, actores maliciosos transformaron miles de unidades termorreguladas en elementos calefactores, echando a perder sistemáticamente y de la noche a la mañana millones de euros en productos frescos y congelados.
La gravedad de las repercusiones diplomáticas y de seguridad nacional quedó patente cuando el ministro de Asuntos Exteriores francés, Jean-Noël Barrot, calificó el incidente de sin precedentes tanto por su escala como por su intencionalidad agresiva. Dirigiéndose a la nación y a los socios internacionales, Barrot afirmó inequívocamente que el asalto marcó el primer ciberataque a gran escala diseñado explícitamente para el sabotaje físico en suelo francés, constituyendo una amenaza directa a la soberanía nacional y a la seguridad de los ciudadanos franceses. En una rápida represalia diplomática, París convocó al embajador iraní para presentar una protesta formal e intransigente, mientras que los fiscales franceses abrieron simultáneamente investigaciones judiciales de alto nivel dirigidas contra los presuntos comandantes de la operación respaldada por el Estado.
Anatomía de un colapso en cadena de frío
La mecánica operativa del ataque revela una escalofriante vulnerabilidad dentro de la automatización moderna de la cadena de suministro. El 11 de octubre, unos piratas informáticos vulneraron con éxito el software centralizado de gestión remota proporcionado por la firma de ingeniería danesa Danfoss, un pilar crítico utilizado por numerosos minoristas de alimentación europeos. Al subvertir estas interfaces digitales, los autores obtuvieron acceso no autorizado a los sistemas de control ambiental que rigen las unidades de almacenamiento en frío en más de 100 supermercados de Coopérative U y aproximadamente 180 tiendas pertenecientes a Intermarché y su marca hermana de descuento, Netto. Grandes instituciones minoristas como Carrefour, Monoprix y E.Leclerc también cayeron en el punto de mira digital.
Al caer la noche, las unidades comprometidas dejaron de enfriar y comenzaron a calentar, elevando las temperaturas internas de algunos refrigeradores comerciales hasta alcanzar la friolera de 50 grados Celsius (120 grados Fahrenheit). La consiguiente devastación térmica arrasó con vastos inventarios de productos perecederos, paralizando las operaciones comerciales diarias e infligiendo graves pérdidas financieras a los franquiciados regionales. Este objetivo metódico de la infraestructura de sustento civil demostró una capacidad operativa avanzada que apartó inmediatamente la atención de las agencias de inteligencia occidentales de las típicas redes de extorsión de 'ransomware' hacia actores patrocinados por Estados capaces de realizar reconocimientos a largo plazo y una precisa disrupción cinética.
Rastreo de las huellas digitales hasta Teherán
La atribución en el turbio mundo del ciberespionaje es notoriamente compleja, y a menudo se asemeja a una sala de espejos diseñada para oscurecer los orígenes de un ataque. Sin embargo, las autoridades francesas parecen confiar en su evaluación de inteligencia. Paralelamente a las declaraciones públicas del ministro de Asuntos Exteriores Barrot, la fiscal de París, Laure Beccuau, anunció la apertura de investigaciones judiciales formales contra el jefe de una unidad cibernética ofensiva vinculada al CGRI y sus dos adjuntos inmediatos. Identificado en los documentos judiciales como el grupo Shahid Kaveh —una entidad estrechamente afiliada al centro de guerra electrónica y cibernética del régimen iraní—, este grupo se ha perfilado como el principal sospechoso de la metódica orquestación del sabotaje.
Mientras que colectivos de 'hacktivistas' autoproclamados prorrusos intentaron atribuirse públicamente el mérito del caos en las redes sociales, los analistas de ciberseguridad occidentales desestimaron rápidamente esas afirmaciones por considerarlas un postureo oportunista incoherente con la sofisticación de la brecha. La precisión requerida para explotar la arquitectura del software de Danfoss apunta directamente hacia actores de amenazas persistentes avanzadas (APT) con respaldo institucional. Para avivar aún más estas sospechas, los investigadores están revisando paralelismos sorprendentes en otras jurisdicciones, incluido un inesperado incidente ocurrido en agosto en el que ciertas instalaciones militares de Estados Unidos sufrieron inexplicables fallos en la refrigeración comercial que resultaron en la pérdida de reservas de alimentos.
Un panorama de amenazas paneuropeo y el camino a seguir
La amenaza se metastatizó rápidamente más allá de las fronteras francesas. Apenas unas semanas después del asalto inicial a las redes minoristas galas, una segunda y más amplia oleada de ciberataques golpeó supermercados en múltiples naciones europeas. Las operaciones en Bélgica y Luxemburgo sufrieron graves perturbaciones, mientras que se registraron incidentes específicos tan al norte como Suecia y Finlandia, además de Estonia, Irlanda y los Países Bajos. El contagio transfronterizo propició consultas de emergencia entre las agencias de ciberseguridad de la Unión Europea, que ahora se apresuran a auditar las posturas de defensa digital de los sistemas de control industrial (ICS) interconectados y los dispositivos del Internet de las Cosas (IoT) desplegados en todo el continente.
Mientras las capitales europeas sopesan sus próximos pasos, las ramificaciones diplomáticas son profundas. El ministro de Asuntos Exteriores, Barrot, ha prometido que los responsables se enfrentarán a sanciones contundentes y coordinadas a nivel de la Unión Europea, junto con las contramedidas necesarias y proporcionales diseñadas para establecer una disuasión creíble. El incidente sirve como una llamada de atención urgente tanto para los legisladores como para los gigantes de la industria, exponiendo la frágil vulnerabilidad de la logística comercial digitalizada. A medida que los adversarios respaldados por Estados miran más allá de la tradicional recopilación de inteligencia hacia la disrupción física asimétrica, proteger la maquinaria mundana de la vida cotidiana se ha convertido en uno de los desafíos geopolíticos primordiales de la era moderna.
在一场模糊了企业间谍活动、混合战争与公然国内蓄意破坏之间原本清晰界限的升级行动中,法国政府正式指控伊朗伊斯兰革命卫队(IRGC)策划了一波毁灭性的网络攻击。这场上个月在法国领土上展开的攻势,绕过了传统的金融和数据网络,直接打击了国家粮食供应链的物理基础设施:商用电冰箱和冷柜。通过远程操纵数字控制软件,恶意行为者将数千台温度调节装置变成了加热元件,一夜之间系统性地毁坏了价值数百万欧元的新鲜和冷冻商品。
当法国外交部长让-诺埃尔·巴罗(Jean-Noël Barrot)将此次事件定性为在规模和侵略意图上均史无前例时,外交和国家安全余波的严重性便显露无遗。在向国民和国际伙伴发表讲话时,巴罗明确指出,这次袭击标志着法国本土首次发生明确旨在进行物理破坏的大规模网络攻击,构成了对国家主权和法国公民安全的直接威胁。作为迅速的外交报复,巴黎召见了伊朗大使,提出正式且毫不妥协的抗议,同时法国检察官也对该国家支持的行动的涉嫌指挥官启动了高级别的司法调查。
冷库崩溃的解剖
此次攻击的作战机制揭示了现代供应链自动化中令人不寒而栗的脆弱性。10月11日,黑客成功入侵了由丹麦工程公司丹佛斯(Danfoss)提供的集中式远程管理软件,该软件是众多欧洲食品零售商所依赖的关键支柱。通过颠覆这些数字接口,肇事者获得了对控制100多家U合作社(Coopérative U)超市以及大约180家属于Intermarché及其折扣姐妹品牌Netto的门店冷藏设施的环境控制系统的未授权访问权限。家乐福(Carrefour)、Monoprix和E.Leclerc等主要零售巨头同样被卷入这片数字交火区。
夜幕降临之际,被入侵的设备停止制冷并开始加热,部分商用冷藏柜内的温度飙升至惊人的50摄氏度(120华氏度)。由此产生的热力毁灭摧毁了大量的易腐商品库存,瘫痪了日常商业运营,并给区域特许经营商造成了沉重的经济损失。这种对平民生计基础设施的有计划瞄准,展现出先进的作战能力,使西方情报机构的注意力迅速从典型的勒索软件勒索团伙转移到能够进行长期侦察和精确动能破坏的国家级行为体身上。
将数字指纹追溯至德黑兰
在充满迷雾的网络间谍世界中,归因(Attribution)极其复杂,往往就像是一座旨在掩盖攻击源头的镜厅。然而,法国当局对他们的情报评估似乎信心十足。在巴罗外长发表公开声明的同时,巴黎检察官洛尔·贝屈欧(Laure Beccuau)宣布,已对一名与伊朗革命卫队有关联的进攻性网络部队负责人及其两名直接副手正式启动司法调查。该组织在法庭文件中被称为“沙希德·卡韦”(Shahid Kaveh)集群——一个与伊朗政权电子和网络战中心密切相关的实体——已成为这起蓄意破坏活动的主要嫌疑人。
尽管自称亲俄的黑客集体试图在社交媒体上公开宣称对这场混乱负责,但西方网络安全分析人士迅速驳斥了这些言论,认为这只是与漏洞复杂性不符的机会主义姿态。利用丹佛斯软件架构所需的精确度,直接指向了具有机构支持的高级持续性威胁(APT)行为体。为了加深这些怀疑,调查人员正在审查其他司法管辖区中惊人的相似之处,其中包括8月份发生的一起未公开的事件:某些美国军事设施经历了无法解释的商用制冷故障,导致食品储备变质。
泛欧威胁格局与前路
这一威胁迅速蔓延至法国境外。在对法国零售网络进行首次袭击几周后,第二波更广泛的网络攻击袭击了多个欧洲国家的超市。比利时和卢森堡的业务受到严重干扰,远在北方的瑞典和芬兰,以及爱沙尼亚、爱尔兰和荷兰也记录到了有针对性的事件。这种跨境传染促使欧盟网络安全机构举行了紧急磋商,它们目前正竞相审计部署在全欧洲的互联工业控制系统(ICS)和物联网(IoT)设备的数字防御态势。
正当欧洲各国首都权衡下一步行动时,其外交影响是深远的。巴罗外长誓言,责任人将在欧盟层面面临强有力的、协调一致的制裁,以及旨在建立可靠威慑的任何必要且相称的反制措施。这一事件对立法者和行业巨头来说都是一个紧迫的警钟,暴露了数字化商业物流脆弱的软肋。随着受国家支持的对手越来越多地将目光从传统的情报收集转向非对称的物理破坏,保护日常生活中的平凡机械已演变为当今时代最重要的地缘政治挑战之一。
Editorial Standards & Multi-Language Synthesis: This dispatch was synthesized and fact-checked by the ParisDaily Editorial Desk across 5 global editions (EN, FR, VI, ES, ZH), cross-referencing primary international wire reports and real-time search intelligence.