La chute des "hackers adolescents" : autopsie du collectif Lapsus$
The sentencing of two British hackers marks a turning point in the battle against 'advanced persistent teenagers' who crippled global tech giants. Their downfall exposes the fragility of corporate security in the face of social engineering.
Việc kết án hai tin tặc người Anh đánh dấu bước ngoặt trong cuộc chiến chống lại những "thiếu niên tinh vi" từng làm tê liệt các gã khổng lồ công nghệ toàn cầu. Sự sụp đổ của họ phơi bày sự mong manh của an ninh doanh nghiệp trước các thủ đoạn kỹ thuật xã hội.
La condamnation de deux cybercriminels britanniques marque un tournant dans la lutte contre ces "adolescents persistants" qui ont fait vaciller les géants de la tech. Leur chute met en lumière la fragilité des systèmes de sécurité face à l'ingénierie sociale.
La condena de dos hackers británicos marca un punto de inflexión en la lucha contra los "adolescentes persistentes avanzados" que pusieron en jaque a los gigantes tecnológicos globales. Su caída deja al descubierto la fragilidad de la seguridad corporativa frente a la ingeniería social.
两名英国黑客的判决标志着全球科技巨头对抗“高级持续性青少年”黑客斗争的转折点。他们的落网揭示了企业在社会工程学攻击面前的脆弱性。
- Tyler Buchanan sentenced to six years in the U.S. for an $11 million cryptocurrency phishing scheme.
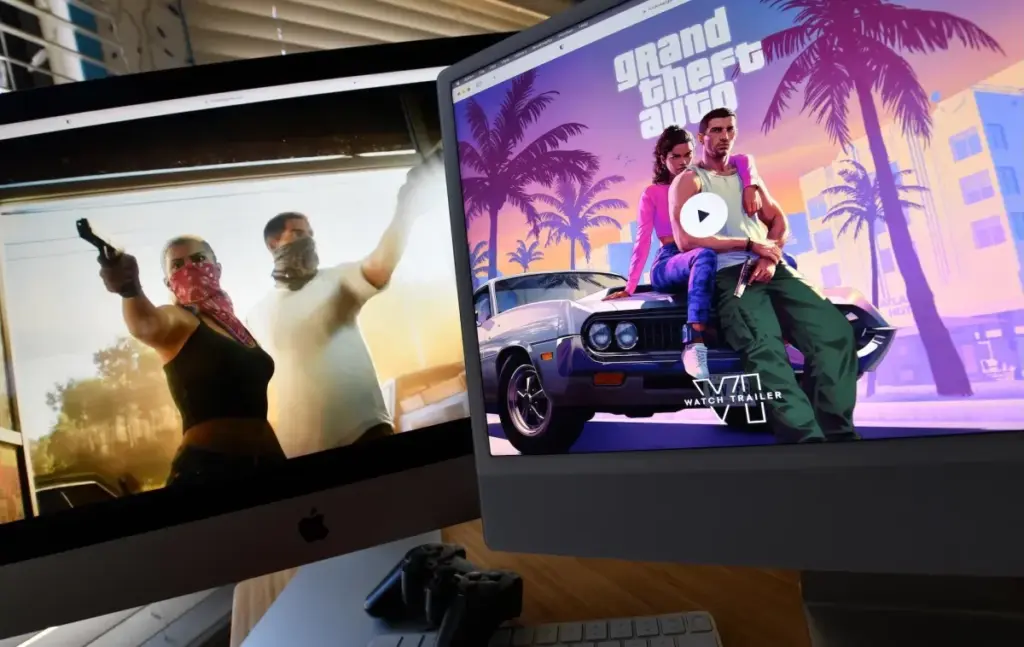
- Arion Kurtaj, a key figure in the Rockstar Games/GTA VI leak, faces trial after pleading guilty to multiple cyberattacks.
- The hackers were members of the notorious Lapsus$ and Scattered Spider groups, known for targeting firms like Nvidia and Coinbase.
- The case highlights the extreme vulnerability of enterprise IT helpdesks to sophisticated social engineering tactics.
- Tyler Buchanan bị kết án sáu năm tù tại Mỹ vì âm mưu lừa đảo tiền điện tử trị giá 11 triệu USD.
- Arion Kurtaj, nhân vật chủ chốt trong vụ rò rỉ Rockstar Games/GTA VI, đối mặt với phiên tòa sau khi nhận tội thực hiện nhiều cuộc tấn công mạng.
- Các tin tặc này là thành viên của các nhóm khét tiếng Lapsus$ và Scattered Spider, nổi tiếng với việc nhắm mục tiêu vào các công ty như Nvidia và Coinbase.
- Vụ án làm nổi bật sự tổn thương cực độ của các bộ phận hỗ trợ CNTT doanh nghiệp trước các chiến thuật kỹ thuật xã hội tinh vi.
- Tyler Buchanan a été condamné à six ans de prison aux États-Unis pour une escroquerie par phishing en cryptomonnaies s'élevant à 11 millions de dollars.
- Arion Kurtaj, figure clé du piratage de Rockstar Games et de la fuite de GTA VI, fait face à la justice après avoir plaidé coupable de multiples cyberattaques.
- Les hackers appartenaient aux collectifs notoires Lapsus$ et Scattered Spider, connus pour avoir ciblé des entreprises comme Nvidia et Coinbase.
- L'affaire souligne la vulnérabilité extrême des services d'assistance informatique face aux tactiques sophistiquées d'ingénierie sociale.
- Tyler Buchanan ha sido condenado a seis años de prisión en EE. UU. por un esquema de phishing de criptomonedas valorado en 11 millones de dólares.
- Arion Kurtaj, figura clave en la filtración de Rockstar Games y GTA VI, se enfrenta a juicio tras declararse culpable de múltiples ciberataques.
- Los hackers formaban parte de los notorios grupos Lapsus$ y Scattered Spider, conocidos por atacar a empresas como Nvidia y Coinbase.
- El caso subraya la extrema vulnerabilidad de los servicios de asistencia técnica (helpdesks) frente a tácticas sofisticadas de ingeniería social.
- 泰勒·布坎南(Tyler Buchanan)因涉及 1100 万美元的加密货币钓鱼诈骗案,在美国被判处六年监禁。
- 阿里翁·库尔塔吉(Arion Kurtaj)作为《侠盗猎车手 VI》(GTA VI)泄密案的关键人物,在承认多项网络攻击罪名后正等待审判。
- 这些黑客是臭名昭著的 Lapsus$ 和 Scattered Spider 组织的成员,曾多次针对英伟达(Nvidia)和 Coinbase 等大型企业发起攻击。
- 该案件凸显了企业 IT 服务台在面对复杂社会工程学手段时的极端脆弱性。
In the high-stakes theater of global cybersecurity, few names have struck as much fear into the boardrooms of Silicon Valley as Lapsus$ and Scattered Spider. For years, these loosely affiliated collectives—comprised largely of young, hyper-talented digital insurgents—systematically dismantled the defenses of some of the world’s most secure corporations. This week, that era of impunity reached a definitive, if sobering, conclusion as U.S. and U.K. authorities finalized the sentencing of two pivotal figures: Tyler Buchanan and Arion Kurtaj. Their legal reckoning serves as a stark reminder that even the most sophisticated digital fortresses are only as strong as the human beings tasked with guarding the gates.
The sentencing of Buchanan, a 24-year-old from Dundee, to six years in a U.S. federal prison, alongside the impending trial of Oxford’s Arion Kurtaj, marks the culmination of a multi-year international manhunt. These individuals were not merely basement-dwelling hobbyists; they were the architects of a sophisticated criminal enterprise that weaponized social engineering to bypass multi-factor authentication and siphon millions in cryptocurrency. As the dust settles on the Grand Theft Auto VI data breach—a leak that sent shockwaves through the gaming industry—the global tech community is left to grapple with the reality that the most dangerous threats to their infrastructure often originate from the very employees they trust to maintain it.
The Anatomy of a Digital Heist
The operational methodology employed by Buchanan and Kurtaj was deceptively simple, relying less on complex code and more on the psychological manipulation of IT support staff. By impersonating internal helpdesk personnel, these hackers exploited the inherent trust within corporate hierarchies. Once they gained an employee's confidence, they secured the credentials necessary to bypass security protocols, granting them unfettered access to sensitive internal networks. This phishing-based approach, often dubbed 'vishing' or voice phishing, proved devastatingly effective against giants like Coinbase, DoorDash, and Mailchimp.
The case of Arion Kurtaj is particularly illustrative of the audacity of these groups. Even while under police protection and confined to a hotel room, Kurtaj managed to orchestrate a breach of Rockstar Games using nothing more than an Amazon Fire TV stick and a mobile phone. This incident, which resulted in the unauthorized release of pre-release footage for the highly anticipated Grand Theft Auto VI, underscored a chilling reality: modern cyber-criminals do not require a sophisticated laboratory to execute high-level corporate espionage. They require only a persistent connection and a target that has failed to harden its human-centric security layers.
The Rise of the Advanced Persistent Teenager
The emergence of Lapsus$ and Scattered Spider signaled a generational shift in cybercrime. Unlike the state-sponsored actors of the past decade, these groups were characterized by their youth, their lack of traditional political motivation, and their sheer, chaotic speed. Industry analysts have coined the term 'advanced persistent teenagers' to describe these actors, who prioritize financial gain and notoriety over ideological agendas. Their collective history is a litany of high-profile intrusions, including the exfiltration of proprietary source code from Nvidia and the disruption of major cloud service providers.
Historically, cybersecurity investment has been heavily skewed toward perimeter defense—firewalls, encryption, and intrusion detection systems. However, the Lapsus$ saga exposed a glaring blind spot: the 'human firewall.' By targeting the individuals who hold the keys to the kingdom—the IT administrators and helpdesk staff—these hackers bypassed millions of dollars in defensive technology. The industry’s failure to adequately train staff against sophisticated social engineering has become the primary vector for modern data breaches, forcing a massive, and expensive, recalibration of corporate security policies worldwide.
Global Ripple Effects and the Future of Defense
The ripple effects of these convictions extend far beyond the courtroom. For the tech industry, the message is clear: the era of relying on password-based authentication and standard helpdesk protocols is over. We are witnessing a rapid transition toward hardware-based security keys and zero-trust architectures, where every access request is verified regardless of its origin. Furthermore, the extradition and successful prosecution of these individuals demonstrate a newfound synergy between international law enforcement agencies, signaling that the 'wild west' days of cyber-extortion are facing a more coordinated, global response.
However, the threat landscape remains fluid. As authorities tighten the net on groups like Scattered Spider, the tactics of these cyber-criminal collectives continue to evolve. The integration of AI-driven phishing tools—capable of mimicking voices and writing styles with uncanny accuracy—suggests that the next generation of attackers will be even more difficult to detect. The challenge for the coming years will be to balance the convenience of digital connectivity with the rigorous, often cumbersome, security measures required to protect the intellectual property that fuels the global economy.
Institutional Reaction and the Path Forward
The response from the tech sector has been one of cautious relief, tempered by the knowledge that the underlying vulnerabilities remain. Major corporations are now conducting deep-dive audits of their internal communication channels, implementing stricter verification processes for remote IT requests, and investing heavily in employee awareness training. The U.S. Department of Justice’s successful prosecution of the final defendant in the Buchanan case is a victory for institutional stability, but it is unlikely to deter the next wave of opportunistic hackers who see the vast, interconnected digital landscape as a playground for profit.
As we look ahead, the focus must shift from reactive prosecution to proactive resilience. The Lapsus$ saga has provided a masterclass in how not to secure an enterprise. Moving forward, the most successful organizations will be those that treat cybersecurity not as a technical problem to be solved by IT, but as a fundamental cultural pillar. The era of the 'advanced persistent teenager' may be waning, but the lessons learned from their reign of disruption will define the architecture of the internet for the next decade. The question remains: have we learned enough to prevent the next breach, or are we simply waiting for the next group to find the crack in our armor?
Trong "sân khấu" đầy rủi ro của an ninh mạng toàn cầu, ít có cái tên nào gieo rắc nỗi kinh hoàng vào các phòng họp tại Thung lũng Silicon như Lapsus$ và Scattered Spider. Trong nhiều năm, các tập thể liên kết lỏng lẻo này—phần lớn bao gồm những thiếu niên nổi loạn kỹ thuật số với tài năng vượt trội—đã tháo dỡ một cách có hệ thống hàng rào phòng thủ của một số tập đoàn bảo mật nhất thế giới. Tuần này, kỷ nguyên của sự bất trị đó đã đi đến hồi kết đầy tỉnh táo khi chính quyền Mỹ và Anh hoàn tất việc kết án hai nhân vật then chốt: Tyler Buchanan và Arion Kurtaj. Bản án dành cho họ là lời nhắc nhở đanh thép rằng ngay cả những pháo đài kỹ thuật số tinh vi nhất cũng chỉ mạnh bằng chính những con người được giao nhiệm vụ canh giữ cổng thành.
Việc kết án Buchanan, 24 tuổi đến từ Dundee, với sáu năm tù liên bang tại Mỹ, cùng với phiên tòa sắp tới của Arion Kurtaj ở Oxford, đánh dấu đỉnh điểm của cuộc truy lùng quốc tế kéo dài nhiều năm. Những cá nhân này không chỉ là những kẻ nghiệp dư ngồi trong tầng hầm; họ là kiến trúc sư của một doanh nghiệp tội phạm tinh vi, sử dụng kỹ thuật xã hội (social engineering) làm vũ khí để vượt qua xác thực đa yếu tố và chiếm đoạt hàng triệu USD tiền điện tử. Khi bụi lắng xuống sau vụ rò rỉ dữ liệu Grand Theft Auto VI—một sự cố gây chấn động ngành công nghiệp trò chơi—cộng đồng công nghệ toàn cầu buộc phải đối mặt với thực tế rằng những mối đe dọa nguy hiểm nhất đối với cơ sở hạ tầng của họ thường bắt nguồn từ chính những nhân viên mà họ tin tưởng.
Giải phẫu một vụ trộm kỹ thuật số
Phương pháp vận hành mà Buchanan và Kurtaj sử dụng đơn giản đến mức đánh lừa người khác, dựa ít vào mã nguồn phức tạp mà chủ yếu vào sự thao túng tâm lý nhân viên hỗ trợ CNTT. Bằng cách giả danh nhân viên hỗ trợ nội bộ, những tin tặc này đã khai thác sự tin tưởng vốn có trong hệ thống phân cấp doanh nghiệp. Một khi chiếm được lòng tin của nhân viên, chúng có được thông tin đăng nhập cần thiết để vượt qua các giao thức bảo mật, từ đó giành quyền truy cập không giới hạn vào các mạng nội bộ nhạy cảm. Cách tiếp cận dựa trên lừa đảo này, thường được gọi là 'vishing' (lừa đảo qua giọng nói), đã chứng minh hiệu quả tàn khốc đối với các gã khổng lồ như Coinbase, DoorDash và Mailchimp.
Trường hợp của Arion Kurtaj đặc biệt minh chứng cho sự táo tợn của các nhóm này. Ngay cả khi đang dưới sự bảo vệ của cảnh sát và bị giam trong phòng khách sạn, Kurtaj vẫn xoay xở để dàn dựng một vụ xâm nhập vào Rockstar Games chỉ bằng một chiếc Amazon Fire TV stick và một chiếc điện thoại di động. Sự cố này, dẫn đến việc phát tán trái phép các đoạn phim tiền phát hành của tựa game được mong đợi nhất Grand Theft Auto VI, đã nhấn mạnh một thực tế lạnh người: tội phạm mạng hiện đại không cần một phòng thí nghiệm tinh vi để thực hiện các hoạt động gián điệp doanh nghiệp cấp cao. Chúng chỉ cần một kết nối bền bỉ và một mục tiêu chưa củng cố các lớp bảo mật lấy con người làm trung tâm.
Sự trỗi dậy của những "thiếu niên tinh vi"
Sự xuất hiện của Lapsus$ và Scattered Spider báo hiệu một sự thay đổi thế hệ trong tội phạm mạng. Không giống như các tác nhân được nhà nước bảo trợ trong thập kỷ trước, các nhóm này đặc trưng bởi độ tuổi trẻ, thiếu động cơ chính trị truyền thống và tốc độ hỗn loạn, chóng mặt. Các nhà phân tích trong ngành đã đặt ra thuật ngữ 'advanced persistent teenagers' (những thiếu niên tinh vi) để mô tả các đối tượng này, những người ưu tiên lợi ích tài chính và sự nổi tiếng hơn là các chương trình nghị sự về tư tưởng. Lịch sử của chúng là một chuỗi các vụ xâm nhập đình đám, bao gồm việc đánh cắp mã nguồn độc quyền từ Nvidia và làm gián đoạn các nhà cung cấp dịch vụ đám mây lớn.
Trong lịch sử, đầu tư an ninh mạng thường nghiêng nặng về phòng thủ ngoại vi—tường lửa, mã hóa và hệ thống phát hiện xâm nhập. Tuy nhiên, câu chuyện về Lapsus$ đã phơi bày một điểm mù rõ rệt: "tường lửa con người". Bằng cách nhắm vào những cá nhân nắm giữ chìa khóa vương quốc—các quản trị viên CNTT và nhân viên hỗ trợ—những tin tặc này đã vượt qua hàng triệu đô la công nghệ phòng thủ. Việc ngành công nghiệp thất bại trong việc đào tạo nhân viên đầy đủ để chống lại kỹ thuật xã hội tinh vi đã trở thành vectơ chính cho các vụ vi phạm dữ liệu hiện đại, buộc các doanh nghiệp phải tái cấu trúc chính sách an ninh một cách quy mô và tốn kém trên toàn thế giới.
Tác động toàn cầu và tương lai của phòng thủ
Tác động từ các bản án này lan rộng ra ngoài phòng xử án. Đối với ngành công nghệ, thông điệp rất rõ ràng: kỷ nguyên dựa vào xác thực bằng mật khẩu và các giao thức hỗ trợ tiêu chuẩn đã kết thúc. Chúng ta đang chứng kiến sự chuyển dịch nhanh chóng sang các khóa bảo mật phần cứng và kiến trúc không tin cậy (zero-trust), nơi mọi yêu cầu truy cập đều được xác minh bất kể nguồn gốc. Hơn nữa, việc dẫn độ và truy tố thành công các cá nhân này cho thấy sự phối hợp mới giữa các cơ quan thực thi pháp luật quốc tế, báo hiệu rằng thời kỳ "miền Tây hoang dã" của tống tiền mạng đang phải đối mặt với một phản ứng toàn cầu có tổ chức hơn.
Tuy nhiên, bối cảnh đe dọa vẫn luôn biến động. Khi chính quyền thắt chặt lưới vây quanh các nhóm như Scattered Spider, chiến thuật của các tập thể tội phạm mạng này vẫn tiếp tục tiến hóa. Việc tích hợp các công cụ lừa đảo dựa trên AI—có khả năng bắt chước giọng nói và phong cách viết với độ chính xác đáng kinh ngạc—cho thấy thế hệ tấn công tiếp theo sẽ còn khó phát hiện hơn nữa. Thách thức trong những năm tới sẽ là cân bằng giữa sự tiện lợi của kết nối kỹ thuật số với các biện pháp bảo mật nghiêm ngặt, đôi khi cồng kềnh, cần thiết để bảo vệ tài sản trí tuệ thúc đẩy nền kinh tế toàn cầu.
Phản ứng của thể chế và con đường phía trước
Phản ứng từ lĩnh vực công nghệ là sự nhẹ nhõm đầy thận trọng, đi kèm với nhận thức rằng các lỗ hổng cơ bản vẫn còn đó. Các tập đoàn lớn hiện đang tiến hành kiểm toán chuyên sâu các kênh liên lạc nội bộ, triển khai các quy trình xác minh nghiêm ngặt hơn cho các yêu cầu CNTT từ xa và đầu tư mạnh vào đào tạo nhận thức cho nhân viên. Việc Bộ Tư pháp Mỹ truy tố thành công bị cáo cuối cùng trong vụ Buchanan là một chiến thắng cho sự ổn định của thể chế, nhưng khó có khả năng ngăn chặn làn sóng tin tặc cơ hội tiếp theo, những kẻ coi bối cảnh kỹ thuật số rộng lớn, kết nối chằng chịt là sân chơi để trục lợi.
Khi nhìn về phía trước, trọng tâm phải chuyển từ truy tố phản ứng sang khả năng phục hồi chủ động. Câu chuyện Lapsus$ đã cung cấp một bài học kinh điển về cách không nên bảo mật một doanh nghiệp. Trong tương lai, các tổ chức thành công nhất sẽ là những tổ chức coi an ninh mạng không phải là vấn đề kỹ thuật cần CNTT giải quyết, mà là một trụ cột văn hóa cơ bản. Kỷ nguyên của những "thiếu niên tinh vi" có thể đang dần suy tàn, nhưng những bài học rút ra từ sự hỗn loạn của chúng sẽ định hình kiến trúc internet trong thập kỷ tới. Câu hỏi vẫn còn đó: liệu chúng ta đã học đủ để ngăn chặn vụ vi phạm tiếp theo, hay chúng ta chỉ đang chờ đợi nhóm tiếp theo tìm thấy vết nứt trong bộ giáp của mình?
Dans le théâtre aux enjeux colossaux de la cybersécurité mondiale, peu de noms ont suscité autant d'effroi dans les conseils d'administration de la Silicon Valley que Lapsus$ et Scattered Spider. Pendant des années, ces collectifs aux contours flous — composés en grande partie de jeunes insurgés numériques hyper-doués — ont systématiquement démantelé les défenses de certaines des entreprises les plus sécurisées au monde. Cette semaine, cette ère d'impunité a connu une conclusion définitive, bien que sobre, avec la finalisation par les autorités américaines et britanniques des peines de deux figures centrales : Tyler Buchanan et Arion Kurtaj. Leur condamnation rappelle cruellement que même les forteresses numériques les plus sophistiquées ne sont aussi solides que les êtres humains chargés d'en garder les portes.
La condamnation de Buchanan, 24 ans, originaire de Dundee, à six ans de prison fédérale aux États-Unis, parallèlement au procès imminent d'Arion Kurtaj à Oxford, marque l'aboutissement d'une traque internationale de plusieurs années. Ces individus n'étaient pas de simples amateurs opérant depuis leur sous-sol ; ils étaient les architectes d'une entreprise criminelle sophistiquée qui a instrumentalisé l'ingénierie sociale pour contourner l'authentification multifacteur et détourner des millions en cryptomonnaies. Alors que la poussière retombe sur la fuite de données de Grand Theft Auto VI — un piratage qui a secoué l'industrie du jeu vidéo — la communauté technologique mondiale doit accepter une réalité dérangeante : les menaces les plus dangereuses pour leur infrastructure proviennent souvent des employés mêmes en qui ils ont confiance pour la maintenir.
Anatomie d'un casse numérique
La méthodologie opérationnelle employée par Buchanan et Kurtaj était d'une simplicité trompeuse, reposant moins sur du code complexe que sur la manipulation psychologique du personnel de support informatique. En se faisant passer pour des membres des services d'assistance internes, ces hackers ont exploité la confiance inhérente aux hiérarchies d'entreprise. Une fois la confiance d'un employé acquise, ils obtenaient les identifiants nécessaires pour contourner les protocoles de sécurité, s'octroyant un accès illimité aux réseaux internes sensibles. Cette approche basée sur le phishing, souvent appelée "vishing" (phishing vocal), s'est révélée dévastatrice contre des géants comme Coinbase, DoorDash et Mailchimp.
Le cas d'Arion Kurtaj illustre particulièrement l'audace de ces groupes. Alors même qu'il était sous protection policière et confiné dans une chambre d'hôtel, Kurtaj a réussi à orchestrer une intrusion chez Rockstar Games en utilisant simplement une clé Amazon Fire TV et un téléphone portable. Cet incident, qui a conduit à la diffusion non autorisée d'images du très attendu Grand Theft Auto VI, a souligné une réalité glaçante : les cybercriminels modernes n'ont pas besoin d'un laboratoire sophistiqué pour mener des opérations d'espionnage industriel de haut vol. Ils n'ont besoin que d'une connexion persistante et d'une cible qui a négligé de renforcer ses couches de sécurité centrées sur l'humain.
L'ascension de l'"adolescent persistant"
L'émergence de Lapsus$ et de Scattered Spider a marqué un changement générationnel dans la cybercriminalité. Contrairement aux acteurs étatiques de la décennie précédente, ces groupes se caractérisaient par leur jeunesse, l'absence de motivation politique traditionnelle et une rapidité chaotique. Les analystes du secteur ont inventé le terme d'"adolescents persistants" pour décrire ces acteurs, qui privilégient le gain financier et la notoriété aux agendas idéologiques. Leur historique collectif est une litanie d'intrusions médiatisées, incluant l'exfiltration de code source propriétaire de Nvidia et la perturbation de grands fournisseurs de services cloud.
Historiquement, les investissements en cybersécurité ont été largement orientés vers la défense périmétrique — pare-feu, chiffrement et systèmes de détection d'intrusion. Cependant, la saga Lapsus$ a révélé un angle mort flagrant : le "pare-feu humain". En ciblant les individus qui détiennent les clés du royaume — les administrateurs informatiques et le personnel de support — ces hackers ont neutralisé des millions de dollars de technologies défensives. L'incapacité de l'industrie à former adéquatement son personnel contre l'ingénierie sociale sophistiquée est devenue le vecteur principal des fuites de données modernes, forçant une recalibration massive et coûteuse des politiques de sécurité d'entreprise à travers le monde.
Répercussions mondiales et avenir de la défense
Les ondes de choc de ces condamnations dépassent largement le cadre du tribunal. Pour l'industrie technologique, le message est clair : l'ère de la dépendance aux mots de passe et aux protocoles d'assistance standard est révolue. Nous assistons à une transition rapide vers des clés de sécurité matérielles et des architectures "zéro confiance", où chaque demande d'accès est vérifiée, quelle que soit son origine. De plus, l'extradition et la poursuite réussie de ces individus démontrent une synergie nouvelle entre les agences de maintien de l'ordre internationales, signalant que le "Far West" de la cyber-extorsion fait face à une réponse mondiale plus coordonnée.
Cependant, le paysage des menaces reste fluide. Alors que les autorités resserrent l'étau sur des groupes comme Scattered Spider, les tactiques de ces collectifs cybercriminels continuent d'évoluer. L'intégration d'outils de phishing pilotés par l'IA — capables d'imiter des voix et des styles d'écriture avec une précision troublante — suggère que la prochaine génération d'attaquants sera encore plus difficile à détecter. Le défi des prochaines années sera de trouver l'équilibre entre la commodité de la connectivité numérique et les mesures de sécurité rigoureuses, souvent contraignantes, nécessaires pour protéger la propriété intellectuelle qui alimente l'économie mondiale.
Réaction institutionnelle et voie à suivre
La réponse du secteur technologique est empreinte d'un soulagement prudent, tempéré par la conscience que les vulnérabilités sous-jacentes demeurent. Les grandes entreprises mènent désormais des audits approfondis de leurs canaux de communication internes, mettent en œuvre des processus de vérification plus stricts pour les demandes informatiques à distance et investissent massivement dans la formation à la sensibilisation des employés. La condamnation réussie par le ministère de la Justice américain du dernier prévenu dans l'affaire Buchanan est une victoire pour la stabilité institutionnelle, mais il est peu probable qu'elle dissuade la prochaine vague de hackers opportunistes qui voient le vaste paysage numérique interconnecté comme un terrain de jeu lucratif.
À l'avenir, l'accent doit passer de la poursuite réactive à la résilience proactive. La saga Lapsus$ a servi de masterclass sur la manière de ne pas sécuriser une entreprise. À l'avenir, les organisations les plus performantes seront celles qui traiteront la cybersécurité non pas comme un problème technique à résoudre par l'informatique, mais comme un pilier culturel fondamental. L'ère de l'"adolescent persistant" touche peut-être à sa fin, mais les leçons tirées de leur règne de perturbation définiront l'architecture d'Internet pour la décennie à venir. La question demeure : avons-nous appris suffisamment pour prévenir la prochaine brèche, ou attendons-nous simplement que le prochain groupe trouve la faille dans notre armure ?
En el complejo escenario de la ciberseguridad global, pocos nombres han infundido tanto temor en los consejos de administración de Silicon Valley como Lapsus$ y Scattered Spider. Durante años, estos colectivos vagamente afiliados —compuestos en gran medida por jóvenes insurgentes digitales de gran talento— desmantelaron sistemáticamente las defensas de algunas de las corporaciones más seguras del mundo. Esta semana, esa era de impunidad ha llegado a una conclusión definitiva, aunque aleccionadora, con la sentencia de dos figuras clave: Tyler Buchanan y Arion Kurtaj. Su ajuste de cuentas legal sirve como un crudo recordatorio de que incluso las fortalezas digitales más sofisticadas son tan fuertes como los seres humanos encargados de custodiar sus puertas.
La condena de Buchanan, un joven de 24 años de Dundee, a seis años en una prisión federal estadounidense, junto con el inminente juicio de Arion Kurtaj, de Oxford, marca la culminación de una persecución internacional de varios años. Estos individuos no eran simples aficionados que operaban desde sótanos; eran los arquitectos de una sofisticada empresa criminal que utilizó la ingeniería social para eludir la autenticación multifactor y desviar millones en criptomonedas. Mientras se asienta el polvo tras la filtración de datos de Grand Theft Auto VI —un incidente que sacudió los cimientos de la industria del videojuego—, la comunidad tecnológica global debe enfrentarse a la realidad de que las amenazas más peligrosas para su infraestructura a menudo provienen de los mismos empleados en los que confían para mantenerla.
Anatomía de un atraco digital
La metodología operativa empleada por Buchanan y Kurtaj era engañosamente sencilla, basándose menos en códigos complejos y más en la manipulación psicológica del personal de soporte técnico. Al hacerse pasar por miembros del servicio de asistencia interna, estos hackers explotaron la confianza inherente a las jerarquías corporativas. Una vez que ganaban la confianza de un empleado, obtenían las credenciales necesarias para saltarse los protocolos de seguridad, lo que les otorgaba acceso ilimitado a redes internas sensibles. Este enfoque basado en el phishing, a menudo denominado "vishing" o phishing de voz, resultó devastadoramente eficaz contra gigantes como Coinbase, DoorDash y Mailchimp.
El caso de Arion Kurtaj es particularmente ilustrativo de la audacia de estos grupos. Incluso bajo protección policial y confinado en una habitación de hotel, Kurtaj logró orquestar una brecha en Rockstar Games utilizando únicamente un Amazon Fire TV stick y un teléfono móvil. Este incidente, que resultó en la publicación no autorizada de imágenes del esperado Grand Theft Auto VI, subrayó una realidad escalofriante: los ciberdelincuentes modernos no necesitan un laboratorio sofisticado para ejecutar espionaje corporativo de alto nivel. Solo requieren una conexión persistente y un objetivo que no haya reforzado sus capas de seguridad centradas en el factor humano.
El auge del "adolescente persistente avanzado"
La aparición de Lapsus$ y Scattered Spider marcó un cambio generacional en el cibercrimen. A diferencia de los actores patrocinados por estados de la década pasada, estos grupos se caracterizaron por su juventud, su falta de motivación política tradicional y su velocidad caótica. Los analistas del sector han acuñado el término "adolescentes persistentes avanzados" para describir a estos actores, que priorizan el beneficio financiero y la notoriedad sobre las agendas ideológicas. Su historial colectivo es una letanía de intrusiones de alto perfil, incluida la exfiltración de código fuente propietario de Nvidia y la interrupción de importantes proveedores de servicios en la nube.
Históricamente, la inversión en ciberseguridad se ha inclinado fuertemente hacia la defensa perimetral: cortafuegos, cifrado y sistemas de detección de intrusos. Sin embargo, la saga de Lapsus$ expuso un punto ciego evidente: el "cortafuegos humano". Al atacar a las personas que poseen las llaves del reino —los administradores de TI y el personal de soporte—, estos hackers eludieron millones de dólares en tecnología defensiva. El fracaso de la industria a la hora de formar adecuadamente al personal contra la ingeniería social sofisticada se ha convertido en el principal vector de las brechas de datos modernas, forzando una recalibración masiva y costosa de las políticas de seguridad corporativa en todo el mundo.
Efectos dominó globales y el futuro de la defensa
Las repercusiones de estas condenas se extienden mucho más allá de los tribunales. Para la industria tecnológica, el mensaje es claro: la era de depender de la autenticación basada en contraseñas y protocolos de soporte estándar ha terminado. Estamos asistiendo a una rápida transición hacia claves de seguridad basadas en hardware y arquitecturas de confianza cero (zero-trust), donde cada solicitud de acceso se verifica independientemente de su origen. Además, la extradición y el procesamiento exitoso de estos individuos demuestran una nueva sinergia entre las agencias internacionales de aplicación de la ley, lo que indica que los días del "salvaje oeste" en la ciberextorsión se enfrentan a una respuesta global más coordinada.
Sin embargo, el panorama de amenazas sigue siendo fluido. A medida que las autoridades estrechan el cerco sobre grupos como Scattered Spider, las tácticas de estos colectivos ciberdelictivos continúan evolucionando. La integración de herramientas de phishing impulsadas por IA —capaces de imitar voces y estilos de escritura con una precisión asombrosa— sugiere que la próxima generación de atacantes será aún más difícil de detectar. El desafío para los próximos años será equilibrar la comodidad de la conectividad digital con las medidas de seguridad rigurosas, a menudo engorrosas, necesarias para proteger la propiedad intelectual que impulsa la economía global.
Reacción institucional y el camino a seguir
La respuesta del sector tecnológico ha sido de un alivio cauteloso, templado por el conocimiento de que las vulnerabilidades subyacentes persisten. Las grandes corporaciones están realizando auditorías profundas de sus canales de comunicación interna, implementando procesos de verificación más estrictos para las solicitudes de TI remotas e invirtiendo fuertemente en la formación de concienciación de los empleados. El éxito del Departamento de Justicia de EE. UU. al procesar al último acusado en el caso Buchanan es una victoria para la estabilidad institucional, pero es poco probable que disuada a la próxima ola de hackers oportunistas que ven el vasto paisaje digital interconectado como un patio de recreo para obtener beneficios.
De cara al futuro, el enfoque debe pasar de la persecución reactiva a la resiliencia proactiva. La saga de Lapsus$ ha proporcionado una clase magistral sobre cómo no asegurar una empresa. En adelante, las organizaciones más exitosas serán aquellas que traten la ciberseguridad no como un problema técnico que debe resolver el departamento de TI, sino como un pilar cultural fundamental. Puede que la era del "adolescente persistente avanzado" esté decayendo, pero las lecciones aprendidas de su reinado de disrupción definirán la arquitectura de Internet durante la próxima década. La pregunta sigue siendo: ¿hemos aprendido lo suficiente para evitar la próxima brecha, o simplemente estamos esperando a que el siguiente grupo encuentre la grieta en nuestra armadura?
在全球网络安全的博弈场中,很少有名字能像 Lapsus$ 和 Scattered Spider 那样让硅谷的董事会感到恐惧。多年来,这些由一群年轻、极具天赋的数字叛乱分子组成的松散组织,系统性地瓦解了一些全球最安全企业的防御体系。本周,随着美英当局对两名核心人物泰勒·布坎南(Tyler Buchanan)和阿里翁·库尔塔吉(Arion Kurtaj)的判决尘埃落定,那个肆无忌惮的时代终于画上了令人警醒的句号。他们的法律审判严厉地提醒人们:即使是最先进的数字堡垒,其稳固程度也取决于守门人的警惕性。
来自邓迪的 24 岁黑客布坎南被美国联邦法院判处六年监禁,而牛津的库尔塔吉也即将面临审判,这标志着一场持续多年的国际搜捕行动告一段落。这些人并非仅仅是躲在地下室的业余爱好者,他们是复杂犯罪企业的策划者,利用社会工程学绕过双重身份验证,并窃取了数百万美元的加密货币。随着《侠盗猎车手 VI》数据泄露事件(该事件在游戏行业引发了巨大震动)的尘埃落定,全球科技界不得不面对一个残酷的现实:对基础设施最危险的威胁,往往源于那些被企业委以重任的内部员工。
数字劫案的剖析
布坎南和库尔塔吉所采用的手段看似简单,他们并不依赖复杂的代码,而是利用对 IT 支持人员的心理操纵。通过冒充内部服务台人员,这些黑客利用了企业层级中固有的信任机制。一旦获得员工的信任,他们便能获取绕过安全协议所需的凭证,从而获得对敏感内部网络的无限制访问权限。这种基于钓鱼攻击的手段,通常被称为“语音钓鱼”(vishing),在针对 Coinbase、DoorDash 和 Mailchimp 等巨头时表现出了极具破坏性的效果。
阿里翁·库尔塔吉的案例尤其能说明这些组织的猖狂程度。即便在警方的严密监视下并被限制在酒店房间内,库尔塔吉仅凭一个亚马逊 Fire TV 电视棒和一部手机,就成功策划了对 Rockstar Games 的入侵。这一事件导致了备受期待的《侠盗猎车手 VI》预告片被非法泄露,它揭示了一个令人不寒而栗的事实:现代网络罪犯不需要复杂的实验室就能实施高级企业间谍活动。他们只需要一个持续的网络连接,以及一个未能加固“以人为本”安全防线的攻击目标。
“高级持续性青少年”的崛起
Lapsus$ 和 Scattered Spider 的出现标志着网络犯罪领域发生了一场代际更迭。与过去十年中受国家支持的黑客不同,这些组织的特点是成员年轻、缺乏传统的政治动机,且行动迅速、极具混乱性。行业分析师创造了“高级持续性青少年”(advanced persistent teenagers)一词来描述这些黑客,他们将经济利益和名声置于意识形态议程之上。他们的犯罪史是一连串高调的入侵事件,包括从英伟达窃取专有源代码,以及干扰大型云服务提供商的运营。
从历史上看,网络安全投资严重偏向于边界防御——如防火墙、加密和入侵检测系统。然而,Lapsus$ 事件暴露了一个明显的盲点:即“人为防火墙”。通过锁定那些掌握企业核心权限的 IT 管理员和服务台员工,这些黑客绕过了价值数百万美元的防御技术。行业在培训员工防范复杂社会工程学方面的缺失,已成为现代数据泄露的主要途径,迫使全球企业不得不进行大规模且昂贵的安全政策重构。
全球连锁反应与防御的未来
这些判决产生的连锁反应远超法庭之外。对于科技行业而言,信息非常明确:依赖密码验证和标准服务台协议的时代已经结束。我们正在见证向基于硬件的安全密钥和“零信任”架构的快速转型,在这种架构下,无论访问请求来自何处,都必须经过严格验证。此外,这些个人的引渡和成功起诉展示了国际执法机构之间新建立的协同效应,预示着网络勒索的“蛮荒西部”时代正面临更协调的全球应对。
然而,威胁态势依然多变。随着当局收紧对 Scattered Spider 等组织的包围网,这些网络犯罪组织的手段也在不断演变。AI 驱动的钓鱼工具——能够以惊人的准确度模仿声音和写作风格——表明下一代攻击者将更难被察觉。未来几年的挑战在于,如何在数字连接的便利性与保护全球经济命脉的知识产权所需的严苛、繁琐的安全措施之间取得平衡。
机构反应与前行之路
科技界的反应是谨慎的宽慰,但同时也意识到潜在的脆弱性依然存在。大型企业目前正在对其内部通信渠道进行深度审计,实施更严格的远程 IT 请求验证流程,并大力投资于员工安全意识培训。美国司法部对布坎南案最后一名被告的成功起诉是机构稳定性的胜利,但这不太可能阻止下一波机会主义黑客,他们将广阔且互联的数字世界视为牟利的游乐场。
展望未来,重点必须从被动起诉转向主动韧性。Lapsus$ 事件为如何保护企业提供了反面教材。展望未来,最成功的组织将是那些不把网络安全视为单纯由 IT 部门解决的技术问题,而是将其视为核心文化支柱的组织。“高级持续性青少年”的时代可能正在衰落,但从他们造成的破坏中汲取的教训,将定义未来十年的互联网架构。问题依然存在:我们是否已经学到了足够的经验来防止下一次泄露,还是我们只是在等待下一个组织找到我们防线上的裂缝?
Editorial Standards & Multi-Language Synthesis: This dispatch was synthesized and fact-checked by the ParisDaily Editorial Desk across 5 global editions (EN, FR, VI, ES, ZH), cross-referencing primary international wire reports and real-time search intelligence.