Anatomía de un punto ciego de seguridad: cómo la gobernanza de Nvidia no logró proteger las joyas de su corona
The downfall of Nvidia CEO Jensen Huang over undisclosed personal ties and illegal chip diversion inquiries exposes systemic vulnerabilities in corporate counterintelligence across Silicon Valley.
Sự ngã ngựa của CEO Nvidia Jensen Huang xuất phát từ các mối quan hệ cá nhân bị che giấu cùng cuộc điều tra liên bang về việc chuyển hướng chip trái phép đã bộc lộ những lỗ hổng mang tính hệ thống trong hoạt động phản gián doanh nghiệp tại Thung lũng Silicon. Vụ bê bối không chỉ làm rung chuyển giới công nghệ mà còn gióng lên hồi chuông cảnh báo về năng lực bảo vệ tài sản chiến lược trước các chiến dịch tình báo nước ngoài.
La chute de Jensen Huang, président-directeur général de Nvidia, sur fond de liaisons personnelles dissimulées et d'enquêtes sur des détournements illicites de puces, met en lumière les failles systémiques du contre-espionnage d'entreprise au sein de la Silicon Valley. Cette crise de gouvernance majeure révèle à quel point les géants de la Tech peinent à se protéger contre des opérations d'ingérence ciblées visant leurs actifs stratégiques.
La caída del consejero delegado de Nvidia, Jensen Huang, tras revelarse vínculos personales no declarados y pesquisas sobre el desvío ilegal de chips, deja al descubierto vulnerabilidades sistémicas en la contrainteligencia corporativa de Silicon Valley.
英伟达(Nvidia)首席执行官黄仁勋因未公开的私人关系及涉及芯片非法转运的联邦调查而黯然下台。这一罕见风暴暴露了整个硅谷在应对国家级反情报威胁时极为脆弱的系统性漏洞。
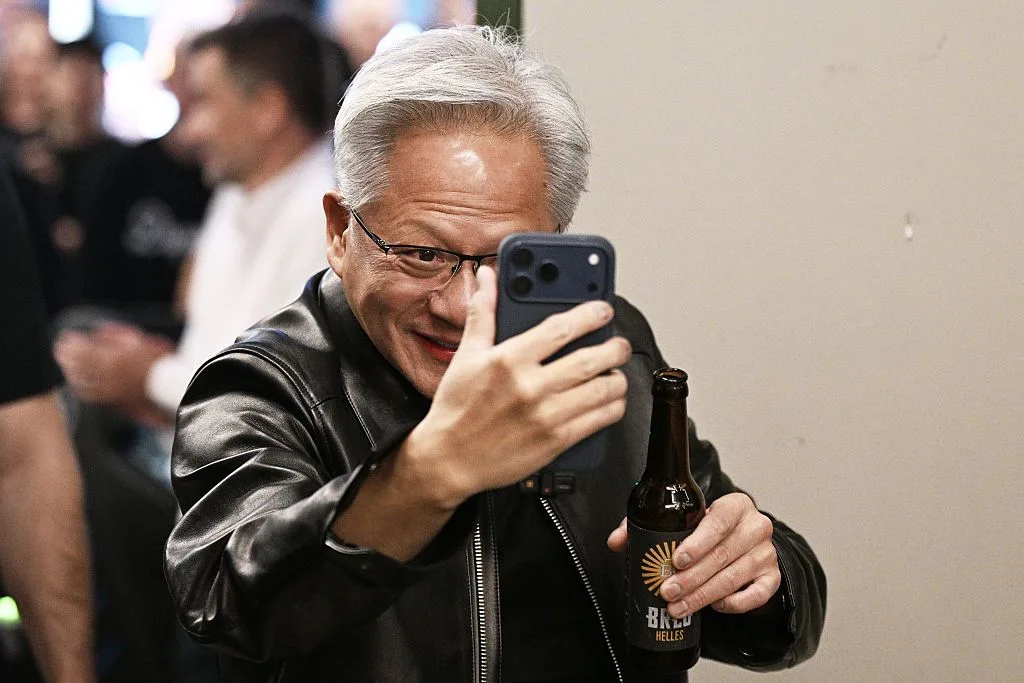
- Jensen Huang’s resignation stems from personal relationships, including one with an executive at Megaspeed, a firm investigated for illicitly routing Nvidia AI hardware to China.
- Nvidia's Chief Security Officer quietly departed months before the scandal erupted, highlighting corporate security's historical disconnect from executive risk management.
- Counterintelligence experts warn that foreign intelligence services increasingly target personal executive vectors rather than relying solely on cyber breaches.
- The crisis exposes how corporate security budgets are systematically restricted to physical and perimeter defense rather than monitoring state-sponsored insider threats.
- Quyết định từ chức của Jensen Huang xuất phát từ các mối quan hệ cá nhân, bao gồm quan hệ với một lãnh đạo cấp cao tại Megaspeed—công ty đang bị điều tra vì nghi vấn tuồn phần cứng AI của Nvidia sang Trung Quốc.
- Giám đốc An ninh của Nvidia đã lặng lẽ rời chức vụ vài tháng trước khi bê bối bùng nổ, phản ánh sự đứt gãy cố hữu giữa an ninh doanh nghiệp và quản trị rủi ro cấp điều hành.
- Các chuyên gia phản gián cảnh báo rằng tình báo nước ngoài đang ngày càng nhắm vào yếu tố con người và đời tư của các lãnh đạo thay vì chỉ dựa vào tấn công mạng.
- Cuộc khủng hoảng phơi bày thực trạng ngân sách an ninh doanh nghiệp bị giới hạn một cách có hệ thống trong việc phòng thủ vật lý và ngoại vi, thay vì giám sát các mối đe dọa nội bộ do nhà nước tài trợ.
- La démission de Jensen Huang découle de liaisons personnelles non déclarées, notamment avec une dirigeante de Megaspeed, une entreprise visée par une enquête fédérale pour le détournement illégal de puces IA Nvidia vers la Chine.
- Le départ discret du directeur de la sécurité de Nvidia, quelques mois avant l'éclatement du scandale, souligne le fossé historique entre la sécurité d'entreprise et la gestion des risques liés aux hauts dirigeants.
- Les experts en contre-espionnage avertissent que les services de renseignement étrangers ciblent désormais les vulnérabilités personnelles des dirigeants plutôt que de s'appuyer uniquement sur des cyberattaques.
- Cette crise met en évidence la manière dont les budgets de sécurité d'entreprise restent cantonnés à la protection physique et périmétrique, négligeant le suivi des menaces internes orchestrées par des États.
- La dimisión de Jensen Huang responde a relaciones personales no declaradas, incluida una con una directiva de Megaspeed, firma investigada por el desvío ilícito de hardware de IA de Nvidia hacia China.
- El director de seguridad de Nvidia abandonó discretamente su puesto meses antes de que estallara el escándalo, lo que pone de relieve la desconexión histórica entre la seguridad corporativa y la gestión de riesgos ejecutivos.
- Expertos en contrainteligencia advierten de que los servicios de inteligencia extranjeros se centran cada vez más en vectores personales de los ejecutivos en lugar de depender únicamente de ciberataques.
- La crisis evidencia cómo los presupuestos de seguridad corporativa se limitan sistemáticamente a la defensa física y perimetral en lugar de supervisar las amenazas internas respaldadas por Estados.
- 黄仁勋的辞职源于其未公开的私人关系,其中包括与Megaspeed一名高管的密切往来;该公司因涉嫌将英伟达人工智能硬件非法转运至中国而正接受联邦调查。
- 英伟达首席安全官在丑闻爆发前数月默默离职,凸显出企业安全部门长期以来与高管层风险管理相互脱节的困境。
- 反情报专家警告称,外国情报机构正日益转向以高管个人软肋为突破口,而非仅仅依赖技术层面的网络渗透。
- 这场危机暴露了企业安全预算如何被系统性地局限在物理与网络边界防御上,而忽视了对国家赞助型内部人威胁的深度监控。
When David Reber, Nvidia’s long-serving Chief Security Officer, quietly stepped down in August citing a personal medical diagnosis, the announcement barely reverberated beyond the specialized corridors of corporate cybersecurity. Yet just ten weeks later, the silence surrounding his departure gave way to an extraordinary corporate catastrophe. The sudden resignation of Nvidia’s iconoclastic Chief Executive Officer, Jensen Huang—sparked by revelations of undisclosed personal relationships, including one with a high-ranking executive at a Singaporean data center company under federal investigation for illegal chip diversion to China—has laid bare a profound counterintelligence vulnerability at the heart of the world’s most valuable technology company.
What initially presented itself as a standard executive governance crisis has rapidly transformed into a landmark case study in how state-aligned intelligence operations can exploit personal vectors inside multinational corporate behemoths. The revelations have sent shockwaves through Washington’s national security establishment and Wall Street alike, raising uncomfortable questions about whether Big Tech’s corporate security architectures are fundamentally equipped to withstand targeted human-intelligence tradecraft aimed at subverting critical export controls and acquiring strategic artificial intelligence capabilities.
A Convergence of Personal Scandals and Federal Scrutiny
The unraveling of Nvidia’s executive suite began in earnest when federal investigators intensified their probe into Megaspeed, a Singapore-headquartered data center operator suspected of acting as a conduit for illicitly funneling high-performance Nvidia GPUs into mainland China in circumvention of stringent U.S. export restrictions. While Megaspeed has vigorously denied any wrongdoing, internal documents and reported disclosures revealed that Huang maintained a clandestine personal relationship with a senior executive at the firm. The overlapping timelines between federal inquiries and Huang’s personal entanglements immediately elevated the matter from an ethical conflict of interest to a critical national security concern.
As independent investigators commissioned by Nvidia’s board began probing the depth of the Megaspeed connection, additional internal disclosures emerged. Reports confirmed that Huang had also engaged in undisclosed romantic relationships with two Nvidia employees, including a vice president who reported directly to the CEO. While workplace relationships are typically treated as administrative infractions managed by human resources and legal counsel, the convergence of multiple undisclosed affairs with an ongoing federal espionage and export control investigation created an unsustainable risk posture for the company’s board of directors.
Adding to the intrigue was the silent executive transition within Nvidia’s security leadership. Reber, who spent seven years at Nvidia including four as Chief Security Officer, vacated his post in late August, attributing his exit on social media to a young-onset Parkinson’s diagnosis. He was succeeded by Saša Zdjelar, an enterprise IT veteran with extensive experience at ExxonMobil and Salesforce. While no public evidence directly ties Reber’s departure to the government's Megaspeed inquiry, the timing has forced analysts to ask whether Nvidia’s security leadership was kept in the dark, overwhelmed by corporate silos, or systematically excluded from executive-level intelligence briefings.
Nvidia’s corporate legal team was aware of federal inquiries regarding Megaspeed more than a year prior to Huang’s resignation. However, the internal partition between legal compliance, human resources, and physical security appears to have prevented corporate security personnel from connecting the dots between Huang’s private engagements and the potential exposure of sensitive technological intellectual property.
The Human Vector: Exploitation Beyond Cyber Defenses
For decades, Silicon Valley’s defense posture has prioritized technological perimeters—firewalls, zero-trust architectures, and encrypted endpoints designed to thwart traditional cyber espionage. Yet counterintelligence experts emphasize that state-sponsored actors frequently bypass technical defenses entirely, opting instead for human intelligence operations focused on personal leverage, social engineering, and strategic intimacy.
“Too many companies still approach security primarily as a matter of protecting facilities, preventing cyberattacks, and responding to physical threats. Security teams need to pay greater attention to insider threats, including the cultivation of executives by foreign intelligence services.”
Retired senior U.S. intelligence officer Nicholas Eftimiades, author of seminal works on foreign espionage tactics, notes that intelligence services rarely require sophisticated zero-day exploits when personal leverage can achieve the same operational objectives. An executive seeking to conceal romantic entanglements—whether inside the workplace or with third-party vendors—becomes an immediate target for foreign services seeking policy insights, export control workarounds, or operational intelligence.
In human intelligence tradecraft, state actors often seek strategic insight rather than raw code. Intelligence officers look to determine which internal factions are pushing for compliance, which executives are resisting regulatory shifts, and where pressure can be applied to influence supply chain logistics. Everyday conversations, casual disclosures, and personal vulnerabilities provide fertile ground for intelligence gathering that corporate security monitoring tools are completely incapable of detecting.
Technological tools further amplify these human operations. Experts highlight the proliferation of portable IMSI catchers—compact devices that mimic cell towers to intercept mobile device traffic and track location data—which can be operated out of a briefcase for a nominal cost. While executive communications are typically encrypted, the convergence of physical surveillance and human vulnerabilities creates an operational landscape that corporate security teams rarely have the mandate or resources to monitor.
The Silicon Valley Governance Trap: Compliance Over Counterintelligence
The systemic failure at Nvidia underscores a structural flaw in how major American enterprise corporations conceptualize security. In the vast majority of publicly traded technology firms, corporate security functions strictly as a cost center rather than a strategic intelligence unit. Consequently, security leadership operates under tight budget constraints dictated by the mantra of “not a nickel more than compliance.”
Furthermore, standard organizational structures isolate human resources and corporate legal counsel from the security division. When an executive engages in questionable personal behavior or undisclosed workplace relationships, the matter is traditionally processed under code-of-conduct guidelines focused on civil liability, harassment mitigation, and public relations control. Security teams charged with safeguarding intellectual property and supply chain integrity are rarely informed of senior leadership’s personal vulnerabilities.
This operational silo creates a severe blindspot when executives deal with entities linked to high-risk foreign jurisdictions. In the case of Nvidia, whose graphics processing units form the technological backbone of global artificial intelligence development, the threat environment extends far beyond commercial rivalry. State actors view access to advanced AI hardware as a zero-sum geopolitical imperative, rendering Nvidia executives primary targets for intelligence cultivation.
Corporate governance experts contend that boards of directors must fundamentally rethink the mandate of internal security teams. Moving beyond physical facility protection and standard cybersecurity monitoring, enterprise security must encompass comprehensive counterintelligence capabilities, rigorous insider-threat evaluation, and proactive vetting of third-party vendor relationships operating near foreign trade boundaries.
Geopolitical Ripple Effects and the Horizon for Big Tech
The fallout from Huang’s departure extends far beyond the boardrooms of Santa Clara. Nvidia’s dominant position in the semiconductor ecosystem makes its governance failures a matter of global political economy. With Washington continuing to tighten export restrictions on advanced semiconductors to China, federal agencies are expected to expand their scrutiny of third-party data centers, distributors, and logistics hubs operating throughout Southeast Asia and the Middle East.
The incident serves as a stark wake-up call for the broader technology industry. For years, western enterprises have operated under the assumption that intellectual property loss occurs predominantly through network intrusions. The Nvidia crisis demonstrates that human counterintelligence remains the premier vulnerability for global technology leaders, particularly as geopolitical friction between major superpowers intensifies.
As independent investigators and federal prosecutors continue to audit Nvidia’s internal records, supply contracts, and executive communications, the technology sector faces an unprecedented mandate for structural reform. Corporations operating at the intersection of critical technology and national security can no longer afford to treat executive governance, personal conduct, and enterprise counterintelligence as separate operational domains. Until Big Tech aligns its security posture with the realities of modern state-sponsored tradecraft, the crown jewels of global innovation remain dangerously exposed.
Khi David Reber, Giám đốc An ninh thâm niên của Nvidia, lặng lẽ từ chức vào tháng 8 với lý do sức khỏe cá nhân, thông báo này hầu như không gây ra bất kỳ gợn sóng nào bên ngoài các hành lang chuyên môn về an ninh mạng doanh nghiệp. Tuy nhiên, chỉ mười tuần sau, sự im ắng xung quanh biến động nhân sự này đã nhường chỗ cho một thảm họa doanh nghiệp chưa từng có. Quyết định từ chức đột ngột của vị Giám đốc Điều hành mang tính biểu tượng Jensen Huang—khơi nguồn từ những tiết lộ về các mối quan hệ cá nhân không được kê khai, bao gồm quan hệ với một nhân sự cấp cao tại công ty trung tâm dữ liệu Singapore đang bị điều tra liên bang vì chuyển hướng chip trái phép sang Trung Quốc—đã phơi bày một lỗ hổng phản gián vô cùng trầm trọng ngay tại tâm điểm của tập đoàn công nghệ có giá trị nhất thế giới.
Sự việc ban đầu tưởng chừng chỉ là một cuộc khủng hoảng quản trị điều hành thông thường đã nhanh chóng biến thành một nghiên cứu điển hình mang tính cột mốc về cách các chiến dịch tình báo do chính phủ bảo trợ có thể khai thác các yếu tố cá nhân bên trong các tập đoàn đa quốc gia khổng lồ. Những tình tiết mới công bố đã tạo ra làn sóng chấn động khắp giới an ninh quốc gia tại Washington lẫn Phố Wall, đặt ra những câu hỏi hóc húa về việc liệu kiến trúc an ninh doanh nghiệp của các gã khổng lồ công nghệ (Big Tech) có đủ năng lực chống chịu trước các nghiệp vụ tình báo con người (HUMINT) được thiết kế tinh vi nhằm qua mặt các quy định kiểm soát xuất khẩu và chiếm đoạt năng lực trí tuệ nhân tạo chiến lược hay không.
Sự giao thoa giữa bê bối đời tư và sự điều tra từ liên bang
Cuộc khủng hoảng trong bộ máy lãnh đạo cấp cao của Nvidia thực sự bùng nổ khi các điều tra viên liên bang đẩy mạnh cuộc điều tra đối với Megaspeed, một đơn vị vận hành trung tâm dữ liệu có trụ sở tại Singapore bị nghi ngờ đóng vai trò là kênh trung gian tuồn các bộ xử lý đồ họa (GPU) hiệu năng cao của Nvidia vào đại lục Trung Quốc, lách qua các hạn chế xuất khẩu nghiêm ngặt của Mỹ. Mặc dù Megaspeed kiên quyết bác bỏ mọi cáo buộc vi phạm, các tài liệu nội bộ và thông tin rò rỉ cho thấy Huang đã duy trì một mối quan hệ cá nhân kín đáo với một lãnh đạo cấp cao của công ty này. Sự trùng hợp về mặt thời gian giữa các cuộc điều tra của chính phủ liên bang và những vướng mắc cá nhân của Huang đã lập tức nâng tầm sự việc từ một xung đột lợi ích mang tính đạo đức thành một nguy cơ an ninh quốc gia đặc biệt nghiêm trọng.
Khi các điều tra viên độc lập được Hội đồng Quản trị Nvidia ủy quyền bắt đầu đi sâu vào mối liên hệ với Megaspeed, những tiết lộ nội bộ khác tiếp tục lộ diện. Các báo cáo xác nhận Huang cũng từng có quan hệ tình cảm không kê khai với hai nhân viên Nvidia, trong đó có một phó chủ tịch báo cáo trực tiếp cho CEO. Mặc dù các mối quan hệ tại nơi làm việc thường được xử lý như vi phạm hành chính do bộ phận nhân sự và pháp lý đảm trách, sự hội tụ của nhiều mối quan hệ tình cảm bị che giấu cùng với một cuộc điều tra liên bang đang diễn ra về tình báo và kiểm soát xuất khẩu đã tạo ra một thế rủi ro không thể chống đỡ cho Hội đồng Quản trị của tập đoàn.
Sự việc càng trở nên ly kỳ với quá trình chuyển giao vị trí lãnh đạo an ninh diễn ra trong im lặng tại Nvidia. Reber, người đã gắn bó 7 năm tại Nvidia trong đó có 4 năm giữ cương vị Giám đốc An ninh, đã rời ghế vào cuối tháng 8 với lý do được chia sẻ trên mạng xã hội là chẩn đoán mắc bệnh Parkinson khởi phát sớm. Người kế nhiệm ông là Saša Zdjelar, một chuyên gia lâu năm về CNTT doanh nghiệp với bề dày kinh nghiệm tại ExxonMobil và Salesforce. Dù chưa có bằng chứng công khai nào trực tiếp kết nối sự ra đi của Reber với cuộc điều tra Megaspeed của chính phủ, yếu tố thời điểm đã buộc các nhà phân tích phải đặt câu hỏi: liệu bộ phận lãnh đạo an ninh của Nvidia đã bị che mắt, bị cô lập bởi các rào cản phòng ban (corporate silos), hay bị loại trừ một cách có hệ thống khỏi các buổi báo cáo tình báo cấp cao?
Đội ngũ pháp lý của Nvidia đã biết về các cuộc điều tra của liên bang liên quan đến Megaspeed hơn một năm trước khi Huang từ chức. Tuy nhiên, sự chia rẽ nội bộ giữa bộ phận tuân thủ pháp lý, nhân sự và an ninh vật lý có vẻ như đã ngăn cản nhân sự an ninh doanh nghiệp kết nối các dữ kiện giữa đời tư của Huang với nguy cơ lộ rò rỉ tài sản trí tuệ công nghệ cốt lõi.
Yếu tố con người: Tấn công vượt trên các hàng rào an ninh mạng
Trong nhiều thập kỷ, thế phòng thủ của Thung lũng Silicon luôn ưu tiên các hàng rào công nghệ—tường lửa, kiến trúc lòng tin bằng không (zero-trust), và các thiết bị đầu cuối được mã hóa nhằm ngăn chặn các hoạt động gián điệp mạng truyền thống. Tuy nhiên, các chuyên gia phản gián nhấn mạnh rằng các chủ thể do nhà nước bảo trợ thường bỏ qua hoàn toàn các lớp phòng thủ kỹ thuật, thay vào đó chọn các chiến dịch tình báo con người tập trung vào đòn bẩy cá nhân, kỹ nghệ thao túng tâm lý (social engineering) và việc thiết lập sự thân mật mang tính chiến lược.
blockquote>"Nhiều doanh nghiệp vẫn tiếp cận an ninh đơn thuần là việc bảo vệ cơ sở vật chất, ngăn chặn các cuộc tấn công mạng và ứng phó với rủi ro vật lý. Các đội ngũ an ninh cần phải chú ý nhiều hơn đến các mối đe dọa từ bên trong, bao gồm cả việc các cơ quan tình báo nước ngoài chủ động tiếp cận và lôi kéo các lãnh đạo cấp cao."
Cựu quan chức tình báo cấp cao của Mỹ Nicholas Eftimiades, tác giả của nhiều công trình kinh điển về chiến thuật gián điệp nước ngoài, lưu ý rằng các cơ quan tình báo hiếm khi cần đến các lỗ hổng zero-day phức tạp khi mà đòn bẩy cá nhân có thể đạt được cùng một mục tiêu vận hành. Một lãnh đạo tìm cách che giấu các mối quan hệ tình cảm—cho dù trong nội bộ doanh nghiệp hay với các đối tác bên ngoài—lập tức trở thành mục tiêu béo bở cho tình báo nước ngoài đang tìm kiếm thông tin chuyên sâu về chính sách, giải pháp lách kiểm soát xuất khẩu hoặc tình báo vận hành.
Trong nghiệp vụ tình báo con người, các chủ thể nhà nước thường tìm kiếm tầm nhìn chiến lược hơn là mã nguồn thuần túy. Các sĩ quan tình báo hướng tới việc xác định phe phái nào trong nội bộ đang thúc đẩy sự tuân thủ, lãnh đạo nào đang phản đối các thay đổi quy định, và vị trí nào có thể gây áp lực để ảnh hưởng đến chuỗi cung ứng. Những cuộc trò chuyện thường ngày, sự hé lộ vô tình hay các điểm yếu cá nhân chính là mảnh đất màu mỡ cho việc thu thập tình báo mà các công cụ giám sát an ninh doanh nghiệp hoàn toàn không có khả năng phát hiện.
Các công cụ công nghệ càng làm gia tăng hiệu quả của các chiến dịch con người này. Các chuyên gia chỉ ra sự bùng nổ của các thiết bị thu sóng IMSI di động (IMSI catchers)—những thiết bị nhỏ gọn giả lập trạm phát sóng di động để chặn lượng truy cập và định vị thiết bị di động—có thể vận hành dễ dàng từ một chiếc cặp tài liệu với chi phí khiêm tốn. Mặc dù truyền thông của các lãnh đạo thường được mã hóa, sự kết hợp giữa giám sát vật lý và điểm yếu con người tạo ra một không gian hoạt động mà các đội ngũ an ninh doanh nghiệp hiếm khi có thẩm quyền hoặc nguồn lực để theo dõi.
Bẫy quản trị tại Thung lũng Silicon: Ưu tiên tuân thủ hơn phản gián
Thất bại mang tính hệ thống tại Nvidia làm nổi bật một khuyết tật cấu trúc trong cách các tập đoàn lớn của Mỹ định hình khái niệm an ninh. Tại đại đa số các công ty công nghệ đại chúng, bộ phận an ninh doanh nghiệp vận hành thuần túy như một trung tâm chi phí (cost center) thay vì một đơn vị tình báo chiến lược. Do đó, đội ngũ lãnh đạo an ninh phải hoạt động dưới những hạn chế ngân sách nghiêm ngặt với phương châm "không chi thêm dù chỉ một xu so với mức tuân thủ bắt buộc".
Hơn nữa, các cơ cấu tổ chức tiêu chuẩn thường cô lập bộ phận nhân sự và tư vấn pháp lý khỏi bộ phận an ninh. Khi một lãnh đạo tham gia vào các hành vi cá nhân đáng nghi vấn hoặc các mối quan hệ không công khai tại nơi làm việc, vụ việc thường được xử lý theo quy tắc ứng xử nội bộ, tập trung vào trách nhiệm dân sự, giảm thiểu rủi ro quấy rối và quản trị truyền thông. Các đội ngũ an ninh được giao nhiệm vụ bảo vệ tài sản trí tuệ và sự toàn vẹn của chuỗi cung ứng hiếm khi được thông báo về những điểm yếu cá nhân của bộ máy lãnh đạo cấp cao.
Sự chia rẽ vận hành này tạo ra một điểm mù nghiêm trọng khi các lãnh đạo làm việc với các tổ chức liên quan đến các tài phán nước ngoài có rủi ro cao. Trong trường hợp của Nvidia, nơi các bộ xử lý đồ họa đóng vai trò là xương sống công nghệ cho sự phát triển trí tuệ nhân tạo toàn cầu, môi trường đe dọa vượt xa khỏi sự cạnh tranh thương mại đơn thuần. Các chủ thể nhà nước coi việc tiếp cận phần cứng AI tiên tiến là một yêu cầu địa chính trị mang tính sống còn, biến các lãnh đạo Nvidia thành mục tiêu hàng đầu cho việc tiếp cận và lôi kéo tình báo.
Các chuyên gia quản trị doanh nghiệp cho rằng Hội đồng Quản trị phải tái định hình một cách căn bản nhiệm vụ của các đội ngũ an ninh nội bộ. Vượt lên trên việc bảo vệ cơ sở hạ tầng vật lý và giám sát an ninh mạng tiêu chuẩn, an ninh doanh nghiệp phải bao hàm cả năng lực phản gián toàn diện, đánh giá nghiêm ngặt rủi ro từ người bên trong và chủ động kiểm tra các mối quan hệ đối tác bên thứ ba đang hoạt động gần ranh giới thương mại quốc tế.
Hệ lụy địa chính trị và tương lai của các gã khổng lồ công nghệ
Hệ lụy từ sự ra đi của Huang lan rộng vượt xa khỏi các phòng họp ở Santa Clara. Vị thế thống trị của Nvidia trong hệ sinh thái bán dẫn khiến những thất bại trong quản trị của tập đoàn này trở thành vấn đề của kinh tế chính trị toàn cầu. Trong bối cảnh Washington tiếp tục thắt chặt các hạn chế xuất khẩu bán dẫn tiên tiến sang Trung Quốc, các cơ quan liên bang dự kiến sẽ mở rộng phạm vi kiểm soát đối với các trung tâm dữ liệu bên thứ ba, các nhà phân phối và trung tâm vận tải hoạt động khắp Đông Nam Á và Trung Đông.
Sự cố này là một hồi chuông cảnh tỉnh sâu sắc cho toàn bộ ngành công nghệ. Trong nhiều năm, các doanh nghiệp phương Tây đã hoạt động dựa trên giả định rằng sự thất thoát tài sản trí tuệ chủ yếu diễn ra qua các cuộc xâm nhập mạng. Cuộc khủng hoảng Nvidia chứng minh rằng phản gián yếu tố con người vẫn là điểm yếu nguy hiểm nhất đối với các tập đoàn công nghệ hàng đầu thế giới, đặc biệt là khi ma sát địa chính trị giữa các siêu cường ngày càng gia tăng.
Khi các điều tra viên độc lập và công tố viên liên bang tiếp tục kiểm toán hồ sơ nội bộ, hợp đồng cung ứng và thông tin liên lạc cấp điều hành của Nvidia, ngành công nghệ phải đối mặt với yêu cầu cải cách cấu trúc chưa từng có. Các tập đoàn hoạt động tại điểm giao giữa công nghệ cốt lõi và an ninh quốc gia không thể tiếp tục coi quản trị điều hành, hành vi cá nhân và phản gián doanh nghiệp là những mảng vận hành riêng rẽ. Cho đến khi các gã khổng lồ công nghệ điều chỉnh thế trận an ninh phù hợp với thực tế của nghiệp vụ tình báo hiện đại, những "báu vật công nghệ" của đổi mới sáng tạo toàn cầu vẫn sẽ nằm trong tình trạng nguy hiểm.
Lorsque David Reber, directeur de la sécurité historique de Nvidia, a discrètement quitté ses fonctions en août en invoquant des raisons médicales, l'annonce a fait peu de bruit au-delà des cercles spécialisés de la cybersécurité. Pourtant, à peine dix semaines plus tard, le silence entourant ce départ a cédé la place à une catastrophe d'entreprise d'une ampleur inédite. La démission soudaine de l'emblématique PDG de Nvidia, Jensen Huang — provoquée par la révélation de relations personnelles non déclarées, dont l'une avec une haute dirigeante d'un opérateur de centres de données singapourien sous le coup d'une enquête fédérale pour détournement illégal de puces vers la Chine — a mis à nu une profonde vulnérabilité en matière de contre-espionnage au cœur de l'entreprise la plus valorisée au monde.
Ce qui s'apparentait initialement à une crise de gouvernance classique s'est rapidement transformé en un cas d'école : la démonstration de la manière dont des services de renseignement liés à des États peuvent exploiter les vulnérabilités humaines au sein des mastodontes technologiques multinationaux. Ces révélations ont provoqué une onde de choc à la fois dans l'appareil de sécurité nationale à Washington et à Wall Street, soulevant une question dérangeante : les architectures de sécurité de la Big Tech sont-elles armées pour résister à des opérations de renseignement humain visant à contourner les contrôles à l'exportation et à s'emparer de capacités stratégiques en intelligence artificielle ?
La convergence de scandales personnels et d'enquêtes fédérales
L'effondrement de la direction de Nvidia s'est accéléré lorsque les enquêteurs fédéraux ont intensifié leurs investigations sur Megaspeed, un opérateur de datacenters basé à Singapour soupçonné de servir de relais pour acheminer clandestinement des GPU Nvidia haute performance vers la Chine continentale, en violation des strictes restrictions américaines à l'exportation. Bien que Megaspeed ait vigoureusement démenti toute irrégularité, des documents internes et des révélations ont montré que Jensen Huang entretenait une relation personnelle clandestine avec une haute dirigeante de cette société. Le chevauchement temporel entre les enquêtes fédérales et ces liaisons privées a immédiatement fait passer l'affaire du stade d'un conflit d'intérêts éthique à celui d'un enjeu majeur de sécurité nationale.
Alors que des enquêteurs indépendants mandatés par le conseil d'administration de Nvidia commençaient à évaluer l'ampleur de la connexion avec Megaspeed, d'autres éléments sont apparus en interne. Des rapports ont confirmé que Jensen Huang avait également entretenu des relations amoureuses non déclarées avec deux employées de Nvidia, dont une vice-présidente sous sa responsabilité directe. Si les liaisons au travail relèvent habituellement de procédures administratives gérées par les ressources humaines et le service juridique, la convergence de plusieurs affaires dissimulées avec une enquête fédérale pour espionnage et violation du contrôle des exportations a créé une posture de risque insoutenable pour le conseil d'administration.
Pour ajouter à l'intrigue, la transition s'est faite dans le plus grand silence à la tête de la sécurité de Nvidia. David Reber, qui a passé sept ans au sein de l'entreprise dont quatre en tant que directeur de la sécurité, a quitté son poste fin août, justifiant son départ sur les réseaux sociaux par le diagnostic d'une forme précoce de la maladie de Parkinson. Il a été remplacé par Saša Zdjelar, un vétéran de l'informatique d'entreprise passé par ExxonMobil et Salesforce. Bien qu'aucun élément public ne lie directement le départ de David Reber à l'enquête fédérale sur Megaspeed, ce calendrier pousse les analystes à s'interroger : la direction de la sécurité de Nvidia a-t-elle été tenue dans l'ignorance, étouffée par le cloisonnement interne, ou systématiquement écartée des briefings stratégiques de haut niveau ?
L'équipe juridique de Nvidia était informée des démarches fédérales concernant Megaspeed plus d'un an avant la démission de Jensen Huang. Toutefois, le cloisonnement étanche entre la conformité juridique, les ressources humaines et la sécurité physique semble avoir empêché le personnel de sécurité de faire le rapprochement entre les engagements privés du PDG et l'exposition potentielle de la propriété intellectuelle stratégique du groupe.
Le vecteur humain : l'ingérence au-delà des cyberdéfenses
Pendant des décennies, la posture défensive de la Silicon Valley s'est concentrée sur le périmètre technologique — pare-feu, architectures zéro confiance (zero trust) et terminaux chiffrés destinés à déjouer l'espionnage informatique traditionnel. Pourtant, les experts en contre-espionnage soulignent que les acteurs étatiques contournent de plus en plus ces barrières techniques pour privilégier les opérations de renseignement humain fondées sur le moyen de pression personnel, l'ingénierie sociale et la proximité stratégique.
« Trop d'entreprises abordent encore la sécurité uniquement sous l'angle de la protection des installations, de la prévention des cyberattaques et de la réponse aux menaces physiques. Les équipes de sécurité doivent accorder une attention accrue aux menaces internes, notamment aux tentatives d'approche de dirigeants par des services de renseignement étrangers. »
Ancien cadre supérieur du renseignement américain et auteur d'ouvrages de référence sur les tactiques d'espionnage étranger, Nicholas Eftimiades note que les services secrets ont rarement besoin d'exploiter de complexes failles « zero-day » lorsqu'un moyen de pression personnel permet d'atteindre le même objectif opérationnel. Un dirigeant cherchant à dissimuler des liaisons amoureuses — que ce soit au sein de l'entreprise ou avec des prestataires externes — devient une cible idéale pour des services étrangers en quête d'informations stratégiques, de contournements réglementaires ou de données opérationnelles.
Dans la doctrine du renseignement humain, les acteurs étatiques recherchent souvent une compréhension stratégique plutôt que du simple code informatique. Les officiers de renseignement s'attachent à identifier quelles factions internes prônent la conformité, quels dirigeants résistent aux évolutions réglementaires et où exercer une pression pour influencer la chaîne d'approvisionnement. Les conversations informelles, les confidences fortuites et les vulnérabilités personnelles constituent un terrain fertile pour la collecte de renseignements, totalement hors de portée des outils de surveillance informatique classiques.
Les outils technologiques viennent désormais amplifier ces opérations humaines. Les experts mettent en avant la prolifération d'Imsi-catchers portables — ces appareils compacts imitant des antennes-relais pour intercepter le trafic des terminaux mobiles et géolocaliser leurs utilisateurs —, maniables depuis une simple mallette pour un coût modeste. Même si les communications des dirigeants sont chiffrées, le croisement de la surveillance physique et des vulnérabilités humaines crée un paysage opérationnel que les équipes de sécurité d'entreprise n'ont ni le mandat ni les moyens de surveiller.
Le piège de la gouvernance à la Silicon Valley : la conformité au détriment du contre-espionnage
La défaillance systémique observée chez Nvidia met en lumière un défaut structurel dans la conception même de la sécurité au sein des grands groupes américains. Dans la grande majorité des entreprises technologiques cotées, la sécurité d'entreprise est considérée comme un simple centre de coûts et non comme une unité de renseignement stratégique. En conséquence, les directions de la sécurité opèrent sous de strictes contraintes budgétaires, soumises au dogme selon lequel on ne dépense « pas un centime de plus que ce qu'impose la conformité ».
Par ailleurs, les structures organisationnelles traditionnelles isolent les ressources humaines et les directions juridiques de la division sécurité. Lorsqu'un dirigeant adopte un comportement personnel contestable ou entretient des relations non déclarées au travail, l'affaire est habituellement traitée sous l'angle du code de conduite, en visant la responsabilité civile, la prévention du harcèlement et le contrôle de la réputation. Les équipes de sécurité, chargées de protéger la propriété intellectuelle et l'intégrité de la chaîne d'approvisionnement, sont rarement informées des vulnérabilités personnelles du haut commandement.
Ce cloisonnement opérationnel crée une zone d'ombre majeure dès lors que les dirigeants interagissent avec des entités liées à des juridictions étrangères à haut risque. Dans le cas de Nvidia, dont les processeurs graphiques constituent l'épine dorsale technologique du développement mondial de l'intelligence artificielle, l'environnement de menace dépasse de loin la simple rivalité commerciale. Pour les acteurs étatiques, l'accès au matériel d'IA de pointe représente un impératif géopolitique à somme nulle, faisant des dirigeants de Nvidia des cibles prioritaires pour le recrutement ou l'exploitation.
Les experts en gouvernance d'entreprise soutiennent que les conseils d'administration doivent repenser de fond en comble le mandat des équipes de sécurité interne. Dépassant la simple protection des infrastructures physiques et la cybersécurité usuelle, la sécurité d'entreprise doit désormais intégrer de véritables capacités de contre-espionnage, une évaluation rigoureuse de la menace interne et un filtrage proactif des relations avec les prestataires tiers opérant aux frontières du commerce international.
Ondes de choc géopolitiques et perspectives pour la Big Tech
Les répercussions de la démission de Jensen Huang s'étendent bien au-delà des salons du conseil d'administration de Santa Clara. La position dominante de Nvidia dans l'écosystème des semi-conducteurs fait de ses failles de gouvernance un enjeu d'économie politique mondiale. Alors que Washington continue de durcir les restrictions d'exportation de semi-conducteurs avancés vers la Chine, les agences fédérales devraient étendre leur surveillance aux datacenters tiers, distributeurs et hubs logistiques opérant en Asie du Sud-Est et au Moyen-Orient.
Cet incident constitue un avertissement brutal pour l'ensemble du secteur technologique. Pendant des années, les entreprises occidentales ont fonctionné selon le dogme que la fuite de propriété intellectuelle survenait essentiellement par des intrusions informatiques. La crise subie par Nvidia démontre que le contre-espionnage humain demeure la principale vulnérabilité des géants de la technologie, en particulier dans un contexte d'exacerbation des tensions géopolitiques entre grandes puissances.
Alors que les enquêteurs indépendants et les procureurs fédéraux poursuivent l'audit des registres internes, des contrats d'approvisionnement et des communications des dirigeants de Nvidia, l'industrie technologique se trouve face à un impératif de réforme structurelle. Les entreprises évoluant à l'intersection des technologies critiques et de la sécurité nationale ne peuvent plus se permettre de traiter la gouvernance des dirigeants, la conduite personnelle et le contre-espionnage d'entreprise comme des départements étanches. Tant que la Big Tech n'alignera pas sa posture sécuritaire sur la réalité des méthodes d'ingérence d'État modernes, les fleurons de l'innovation mondiale resteront dangereusement vulnérables.
Cuando David Reber, quien fuera durante años el director de Seguridad de Nvidia, dejó discretamente su cargo en agosto alegando un diagnóstico médico personal, el anuncio apenas resonó más allá de los pasillos especializados de la ciberseguridad corporativa. Sin embargo, apenas diez semanas después, el silencio que rodeó su marcha dio paso a una catástrofe corporativa sin precedentes. La repentina dimisión del iconoclasta consejero delegado de Nvidia, Jensen Huang —desencadenada por las revelaciones sobre relaciones personales no declaradas, entre ellas una con una alta directiva de una empresa de centros de datos de Singapur bajo investigación federal por el desvío ilegal de chips a China—, ha dejado al descubierto una profunda vulnerabilidad de contrainteligencia en el corazón de la empresa tecnológica más valiosa del mundo.
Lo que en un principio se presentó como una crisis habitual de gobernanza ejecutiva se ha transformado rápidamente en un estudio de caso emblemático sobre cómo las operaciones de inteligencia afines a determinados Estados pueden explotar vectores personales en el seno de gigantes corporativos multinacionales. Las revelaciones han provocado una conmoción tanto en el estamento de seguridad nacional de Washington como en Wall Street, planteando incómodas preguntas sobre si las arquitecturas de seguridad corporativa de las grandes tecnológicas están verdaderamente preparadas para resistir operaciones tácticas de inteligencia humana diseñadas para eludir controles de exportación críticos y adquirir capacidades estratégicas de inteligencia artificial.
Una convergencia de escándalos personales y escrutinio federal
El colapso de la cúpula ejecutiva de Nvidia comenzó a fraguarse cuando los investigadores federales intensificaron sus indagaciones sobre Megaspeed, un operador de centros de datos con sede en Singapur sospechoso de actuar como canal para transferir ilícitamente procesadores gráficos (GPU) de alto rendimiento de Nvidia a China continental, esquivando las estrictas restricciones de exportación de Estados Unidos. Aunque Megaspeed ha negado tajantemente cualquier irregularidad, documentos internos y revelaciones posteriores señalaron que Huang mantenía una relación personal clandestina con una alta directiva de dicha firma. El solapamiento temporal entre las investigaciones federales y las vinculaciones personales de Huang elevó de inmediato el asunto desde un conflicto de intereses ético a un problema crítico de seguridad nacional.
A medida que los investigadores independientes encargados por el consejo de administración de Nvidia comenzaron a examinar la profundidad de las conexiones con Megaspeed, salieron a la luz nuevas revelaciones internas. Diversos informes confirmaron que Huang también había mantenido relaciones sentimentales no declaradas con dos empleadas de Nvidia, entre ellas una vicepresidenta que dependía directamente del consejero delegado. Si bien las relaciones sentimentales en el entorno laboral se tratan habitualmente como infracciones administrativas gestionadas por recursos humanos y la asesoría jurídica, la coincidencia de múltiples affaires no declarados con una investigación federal en curso sobre espionaje y control de exportaciones creó una postura de riesgo insostenible para el consejo de administración.
A este intrincado panorama se sumó la silenciosa transición en la dirección de seguridad de Nvidia. Reber, que pasó siete años en la compañía —cuatro de ellos como director de Seguridad—, dejó su cargo a finales de agosto atribuyendo su salida en redes sociales a un diagnóstico temprano de Parkinson. Le sucedió Saša Zdjelar, un veterano de las tecnologías de la información empresariales con amplia trayectoria en ExxonMobil y Salesforce. Aunque no existen pruebas públicas que vinculen directamente la salida de Reber con la investigación del Gobierno sobre Megaspeed, la coincidencia temporal ha llevado a los analistas a preguntarse si la cúpula de seguridad de Nvidia fue mantenida al margen, desbordada por la estanqueidad de los departamentos o excluida sistemáticamente de los informes de inteligencia de alto nivel.
El equipo legal de Nvidia tenía conocimiento de las indagaciones federales sobre Megaspeed más de un año antes de la dimisión de Huang. Sin embargo, la compartimentación interna entre el departamento de cumplimiento legal, recursos humanos y seguridad física parece haber impedido que el personal de seguridad corporativa uniera los puntos entre los compromisos privados de Huang y la potencial exposición de propiedad intelectual tecnológica de carácter sensible.
El vector humano: explotación más allá de las ciberdefensas
Durante décadas, la postura defensiva de Silicon Valley ha priorizado los perímetros tecnológicos: cortafuegos, arquitecturas de confianza cero («zero-trust») y extremos cifrados diseñados para desbaratar el ciberespionaje tradicional. Sin embargo, los expertos en contrainteligencia subrayan que los actores respaldados por Estados a menudo eluden las defensas técnicas por completo, optando en su lugar por operaciones de inteligencia humana centradas en la coerción personal, la ingeniería social y la intimidad estratégica.
«Demasiadas empresas siguen abordando la seguridad como una cuestión centrada principalmente en proteger instalaciones, prevenir ciberataques y responder a amenazas físicas. Los equipos de seguridad deben prestar mayor atención a las amenazas internas, incluida la captación de ejecutivos por parte de servicios de inteligencia extranjeros».
Nicholas Eftimiades, exalto cargo de la inteligencia estadounidense y autor de obras fundamentales sobre tácticas de espionaje extranjero, señala que los servicios de inteligencia raras veces necesitan sofisticados ataques «zero-day» cuando la coacción personal puede alcanzar los mismos objetivos operativos. Un ejecutivo que busca ocultar enredos amorosos —ya sea dentro del entorno laboral o con proveedores externos— se convierte de inmediato en un objetivo idóneo para servicios extranjeros que buscan información estratégica sobre políticas internas, vías para esquivar controles de exportación o inteligencia operativa.
En la metodología de la inteligencia humana, los actores estatales suelen buscar información estratégica en lugar de código fuente básico. Los agentes de inteligencia intentan determinar qué facciones internas presionan a favor del cumplimiento normativo, qué ejecutivos se oponen a los cambios regulatorios y dónde se puede ejercer presión para influir en la logística de la cadena de suministro. Las conversaciones cotidianas, las revelaciones informales y las vulnerabilidades personales ofrecen un terreno fértil para la recopilación de inteligencia que las herramientas de supervisión de seguridad corporativa son completamente incapaces de detectar.
Las herramientas tecnológicas amplifican aún más estas operaciones humanas. Los expertos destacan la proliferación de receptores portátiles IMSI («IMSI catchers»), dispositivos compactos que simulan torres de telefonía móvil para interceptar el tráfico de dispositivos y rastrear datos de localización, que pueden manejarse desde un maletín con un coste ínfimo. Aunque las comunicaciones ejecutivas suelen estar cifradas, la convergencia de la vigilancia física y las vulnerabilidades humanas crea un panorama operativo que los equipos de seguridad corporativa raras veces tienen el mandato o los recursos para supervisar.
La trampa de gobernanza de Silicon Valley: el cumplimiento por encima de la contrainteligencia
El fallo sistémico en Nvidia pone de manifiesto una deficiencia estructural en el modo en que las grandes corporaciones estadounidenses conciben la seguridad. En la gran mayoría de las empresas tecnológicas cotizadas, la seguridad corporativa funciona estrictamente como un centro de costes en lugar de como una unidad estratégica de inteligencia. Como consecuencia, los responsables de seguridad operan bajo estrictas limitaciones presupuestarias dictadas por el lema de «ni un céntimo más de lo estrictamente necesario para cumplir la norma».
Asimismo, las estructuras organizativas habituales aíslan al departamento de recursos humanos y a la asesoría jurídica corporativa de la división de seguridad. Cuando un directivo incurre en un comportamiento personal cuestionable o mantiene relaciones laborales no declaradas, el asunto se tramita tradicionalmente conforme a las directrices del código de conducta, centradas en la responsabilidad civil, la mitigación del acoso y el control de la reputación pública. Los equipos de seguridad encargados de salvaguardar la propiedad intelectual y la integridad de la cadena de suministro rara vez reciben información sobre las vulnerabilidades personales de la alta dirección.
Esta compartimentación operativa crea un severo punto ciego cuando los ejecutivos mantienen relaciones con entidades vinculadas a jurisdicciones extranjeras de alto riesgo. En el caso de Nvidia, cuyos procesadores gráficos constituyen la espina dorsal tecnológica del desarrollo global de la inteligencia artificial, el entorno de amenazas va mucho más allá de la mera rivalidad comercial. Los actores estatales consideran que el acceso al hardware avanzado de IA es un imperativo geopolítico de juego de suma cero, lo que convierte a los ejecutivos de Nvidia en objetivos prioritarios para la captación de inteligencia.
Los expertos en gobernanza corporativa sostienen que los consejos de administración deben replantearse de forma radical el cometido de sus equipos de seguridad interna. Más allá de la protección de las instalaciones físicas y la supervisión habitual de la ciberseguridad, la seguridad empresarial debe integrar capacidades integrales de contrainteligencia, una evaluación rigurosa de las amenazas internas y una verificación proactiva de las relaciones con terceros proveedores que operen cerca de las fronteras del comercio internacional.
Efectos dominó geopolíticos y el horizonte para las grandes tecnológicas
Las repercusiones de la salida de Huang se extienden mucho más allá de los despachos de Santa Clara. La posición dominante de Nvidia en el ecosistema de los semiconductores convierte sus fallos de gobernanza en una cuestión de economía política global. A medida que Washington sigue endureciendo las restricciones a la exportación de semiconductores avanzados hacia China, se prevé que los organismos federales amplíen su escrutinio sobre centros de datos de terceros, distribuidores y nodos logísticos que operan en todo el Sudeste Asiático y Oriente Medio.
El incidente sirve como una tajante llamada de atención para el conjunto de la industria tecnológica. Durante años, las empresas occidentales han operado bajo el supuesto de que la fuga de propiedad intelectual se produce predominantemente a través de intrusiones en sus redes. La crisis de Nvidia demuestra que la contrainteligencia humana sigue siendo la principal vulnerabilidad de los líderes tecnológicos globales, especialmente a medida que se intensifica la fricción geopolítica entre las grandes potencias.
Mientras los investigadores independientes y los fiscales federales continúan auditando los registros internos, contratos de suministro y comunicaciones ejecutivas de Nvidia, el sector tecnológico se enfrenta a una exigencia de reforma estructural sin precedentes. Las corporaciones que operan en la intersección entre la tecnología crítica y la seguridad nacional ya no pueden permitirse tratar la gobernanza ejecutiva, la conducta personal y la contrainteligencia empresarial como ámbitos operativos independientes. Hasta que las grandes tecnológicas adapten su postura de seguridad a las realidades de la contrainteligencia estatal moderna, las joyas de la corona de la innovación mundial seguirán estando peligrosamente expuestas.
当在英伟达(Nvidia)任职多年的首席安全官戴维·莱伯(David Reber)于今年8月以个人健康诊断为由默默离职时,这一消息几乎未能在专业网络安全圈之外掀起波澜。然而仅在十周之后,这一离职背后的沉默便演变成了一场罕见的企业灾难。英伟达这位独树一帜的首席执行官黄仁勋(Jensen Huang)突然辞职——原因是他被曝光拥有多段未公开的私人关系,其中包括与一家新加坡数据中心公司的高管保持密切联系,而该公司目前正因涉嫌向中国非法转运芯片而接受联邦调查。这一变故将这家全球市值最高的技术巨头核心部位极其深刻的反情报脆弱性暴露无遗。
一场最初看似普通的高管治理危机,迅速演变为具有里程碑意义的案例研究,展示了受国家支持的情报活动如何利用跨国科技巨头内部的个人渠道进行渗透。这些披露在华盛顿的国家安全机构与华尔街引发了剧烈震荡,并引发了令人不安的追问:大型科技企业的安全架构从根本上是否具备抵抗针对性人力情报手段的能力?这些手段旨在绕过关键的出口管制,获取具有战略意义的人工智能能力。
个人丑闻与联邦调查的交叉碰撞
英伟达高管层的瓦解,始于联邦调查人员对 Megaspeed 调查的升级。 Megaspeed 是一家总部位于新加坡的数据中心运营商,涉嫌绕过美国严格的出口限制,充当将高性能英伟达 GPU 非法输送到中国大陆的通道。尽管 Megaspeed 强烈否认有任何违法行为,但内部文件和媒体披露显示,黄仁勋与该公司的一位高管保持着隐秘的私人关系。联邦调查的时间线与黄仁勋私人纠葛的高度重合,瞬间将这一事件从道德层面上的利益冲突上升为重大的国家安全隐患。
随着英伟达董事会委派的独立调查人员深入探究 Megaspeed 关联的深度,更多内部情况浮出水面。报道证实,黄仁勋还与两名英伟达员工保持着未公开的情感关系,其中包括一名直接向 CEO 汇报的副总裁。尽管职场恋情通常被视为由人力资源部门和法律顾问处理的行政违规事项,但多起未公开的私人感情与正在进行的联邦间谍活动及出口管制调查交织在一起,给公司董事会带来了无法承受的风险态势。
让事情更显扑朔迷离的是英伟达安全领导层的悄然换届。莱伯在英伟达工作了七年,其中四年担任首席安全官,他在8月下旬离职,并在社交媒体上将离职归因于早发性帕金森病。接替他的是萨沙·兹德耶拉尔(Saša Zdjelar),一位在埃克森美孚(ExxonMobil)和 Salesforce 拥有丰富经验的企业 IT 资深人士。虽然没有公开证据表明莱伯的离职与政府对 Megaspeed 的调查有直接联系,但这一时间节点迫使分析人士追问:英伟达的安全领导层是被蒙在鼓里、被企业内部壁垒所困,还是被系统性地排除在高管层情报简报之外?
在黄仁勋辞职的一年前,英伟达的公司法务团队就已经知晓联邦政府对 Megaspeed 的调查。然而,法律合规、人力资源与物理安全部门之间的内部壁垒,似乎阻碍了公司安全人员将黄仁勋的私人交际与敏感技术知识产权可能面临的泄露风险联系起来。
人力突破口:超越网络防御的渗透策略
几十年来,硅谷的防御姿态一直优先考虑技术边界——旨在抵御传统网络间谍活动的防火墙、零信任架构和加密终端。然而反情报专家强调,受国家支持的行动主体经常完全绕过技术防御,转而采用侧重于个人软肋、社交工程和战略性亲密关系的人力情报行动。
blockquote>“太多公司仍然主要将安全视为保护设施、防御网络攻击和应对物理威胁的问题。安全团队需要更加关注内部人威胁,包括外国情报机构对公司高管的拉拢与培育。”
撰写过多本外国间谍战术开创性著作的美国前资深情报官尼古拉斯·埃夫蒂米亚德斯(Nicholas Eftimiades)指出,当个人软肋能够达成同样的行动目标时,情报机构极少需要使用复杂的零日漏洞(zero-day exploits)。一名试图隐瞒情感纠葛的高管——无论是在公司内部还是与第三方供应商——会立刻成为寻求政策内幕、出口管制规避手段或运营情报的外国情报机构的目标。
在人力情报手段中,国家级行为主体往往寻求战略洞察而非原始代码。情报人员致力于弄清公司内部哪些派系在推动合规,哪些高管在抵制监管政策变化,以及可以在何处施加压力以影响供应链物流。日常对话、无意的透露和个人脆弱点,为情报收集提供了绝佳的温床,而这些是企业安全监控工具完全无法察觉的。
技术工具进一步放大了这些人力行动的效果。专家强调了便携式 IMSI 捕捉器(IMSI catchers,模仿基站以拦截移动设备通信并追踪位置信息的紧凑型设备)的泛滥,这类设备只需较低成本即可藏于公文包中操作。尽管高管通信通常经过加密,但物理监控与人力脆弱性的交织,营造出了一个企业安全团队很少拥有授权或资源去监控的行动环境。
硅谷治理陷阱:重合规而轻反情报
英伟达的系统性失误凸显了美国大型企业在理解“安全”概念上的结构性缺陷。在绝大多数上市科技公司中,企业安全部门严格充当着成本中心而非战略情报部门的角色。因此,安全领导层在“满足合规即可,不多花一分钱”的教条支配下,在紧张的预算约束中运转。
此外,标准的企业组织架构将人力资源和公司法务团队与安全部门割裂开来。当一名高管出现可疑的个人行为或未公开的职场关系时,传统上会根据侧重于民事责任、减少骚扰风险和公关控制的行为准则指引来处理。负责保护知识产权和供应链完整性的安全团队,极少能获悉高管层的个人软肋。
当高管与关联高风险外国管辖区的实体打交道时,这种部门壁垒便造成了严重的安全盲区。以英伟达为例,其图形处理器构成了全球人工智能发展的技术支柱,它所面临的威胁环境已远远超出商业竞争的范畴。国家级行为主体将获取先进 AI 硬件视为零和地缘政治要务,这使得英伟达的高管成为了情报拉拢的核心目标。
企业治理专家主张,董事会必须从根本上重新审视内部安全团队的授权职责。企业安全必须跨越物理设施保护和标准网络安全监控的范畴,涵盖全面的反情报能力、严密的内部人威胁评估,以及对在对外贸易边界附近运营的第三方供应商关系的审查。
地缘政治余波与大型科技公司的未来
黄仁勋离职引发的震荡远远超出了圣克拉拉的董事会会议室。英伟达在半导体生态系统中的主导地位,使其治理失误演变成一个全球政治经济学议题。随着华盛顿继续收紧对华先进半导体的出口限制,预计联邦机构将扩大对活跃于整个东南亚和中东地区的第三方数据中心、分销商及物流枢纽的审查力度。
这一事件给整个科技行业敲响了沉重的警钟。多年来,西方企业一直假设知识产权流失主要通过网络入侵发生。英伟达的这场危机表明,人力反情报依然是全球科技领军者最主要、最脆弱的防线漏洞,尤其是在大国之间的地缘政治摩擦日益加剧的当下。
随着独立调查人员和联邦检察官继续审计英伟达的内部记录、供应合同和高管通信,科技行业面临着前所未有的结构性改革要求。置身于关键技术与国家安全交汇点的企业,再也无法承担将高管治理、个人品行与企业反情报割裂为独立领域的代价。在大型科技企业将其安全防御姿态调整至与现代国家赞助的情报战术现实相匹配之前,全球创新“皇冠上的明珠”仍将处于危险的裸露状态。
Editorial Standards & Multi-Language Synthesis: This dispatch was synthesized and fact-checked by the ParisDaily Editorial Desk across 5 global editions (EN, FR, VI, ES, ZH), cross-referencing primary international wire reports and real-time search intelligence.