Au cœur de la Maison-Blanche : les répercussions de la deuxième cyberattaque majeure contre les bases de données du FBI
President Trump has offered a provocative 'positive spin' following a critical cyber intrusion into the FBI's National Criminal Information Center, exposing deep vulnerabilities in federal law enforcement architecture.
Tổng thống Trump đã đưa ra một góc nhìn "lạc quan" đầy khiêu khích sau vụ xâm nhập mạng nghiêm trọng vào Trung tâm Thông tin Tội phạm Quốc gia của FBI, qua đó phơi bày những lỗ hổng nghiêm trọng trong kiến trúc thực thi pháp luật liên bang.
Le président Trump a offert une « perspective positive » pour le moins provocatrice à la suite d'une intrusion cybernétique critique dans le Centre national d'information criminelle du FBI, mettant en lumière de profondes vulnérabilités au sein de l'architecture des forces de l'ordre fédérales.
El presidente Trump ha ofrecido una sugerente "visión positiva" tras una crítica intrusión cibernética en el Centro Nacional de Información Criminal del FBI, que expone profundas vulnerabilidades en la arquitectura de las fuerzas de seguridad federales.
在联邦调查局(FBI)国家犯罪信息中心遭遇重大网络入侵、联邦执法架构脆弱性暴露无遗之际,特朗普总统对此给出了极具争议的“积极解读”。这一事件引发了华盛顿政坛的剧烈震荡,并对美国联邦执法系统的数字安全防线提出了严峻质疑。
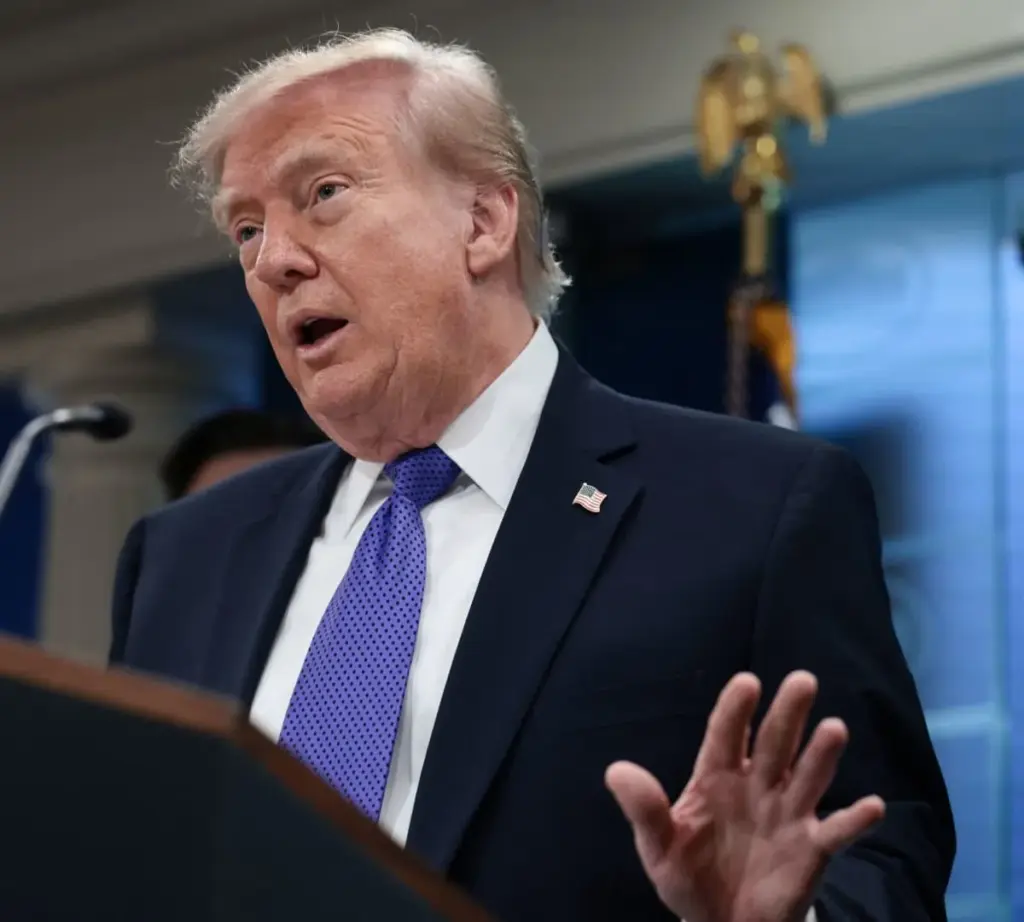
- Hackers successfully infiltrated the FBI's National Criminal Information Center (NCIC), a vital cross-jurisdictional law enforcement database.
- The compromised system houses sensitive criminal justice records, including fingerprint files, wanted persons, and violent felon registries.
- President Trump publicly suggested the breach might yield unexpected insights into historical controversies, sparking widespread political debate.
- The incident marks the second high-profile cyber intrusion into Bureau infrastructure following a September breach by the 'ShinyHunters' syndicate.
- Tin tặc đã xâm nhập thành công Trung tâm Thông tin Tội phạm Quốc gia (NCIC) của FBI, một cơ sở dữ liệu thực thi pháp luật liên khu vực vô cùng trọng yếu.
- Hệ thống bị xâm phạm lưu trữ các hồ sơ tư pháp nhạy cảm, bao gồm tệp dấu vân tay, danh sách truy nã và sổ bộ tội phạm bạo lực.
- Tổng thống Trump công khai gợi ý rằng vụ việc có thể mang lại những góc nhìn bất ngờ về các cuộc tranh cấy lịch sử, châm ngòi cho một cuộc tranh luận chính trị rộng khắp.
- Sự cố đánh dấu vụ xâm nhập mạng đình đám thứ hai nhằm vào hạ tầng của Cục Điều tra Liên bang (FBI) sau vụ tấn công hồi tháng 9 bởi tập đoàn 'ShinyHunters'.
- Des hackers ont réussi à s'infiltrer dans le Centre national d'information criminelle (NCIC) du FBI, une base de données policière interjuridictionnelle essentielle.
- Le système compromis abrite des dossiers de justice pénale sensibles, incluant des fichiers d'empreintes digitales, des avis de recherche et des registres de criminels violents.
- Le président Trump a publiquement suggéré que cette faille pourrait révéler des éclairages inattendus sur des controverses historiques, déclenchant un vif débat politique.
- Cet incident marque la deuxième intrusion informatique d'envergure visant l'infrastructure du Bureau, après celle menée en septembre par le syndicat « ShinyHunters ».
- Los piratas informáticos se infiltraron con éxito en el Centro Nacional de Información Criminal (NCIC) del FBI, una base de datos policial vital y transjurisdiccional.
- El sistema vulnerado alberga registros sensibles de justicia penal, incluidos archivos de huellas dactilares, personas buscadas y registros de delincuentes violentos.
- El presidente Trump sugirió públicamente que la brecha podría arrojar inesperadas perspectivas sobre controversias históricas, lo que desató un amplio debate político.
- El incidente marca la segunda intrusión cibernética de alto perfil en la infraestructura de la Oficina tras la brecha de septiembre perpetrada por el sindicato "ShinyHunters".
- 黑客成功渗透了FBI国家犯罪信息中心(NCIC),这是一个至关重要的跨司法管辖区执法数据库。
- 该受损系统存储了敏感的刑事司法记录,包括指纹档案、通缉人员名单及暴力重罪犯登记信息。
- 特朗普总统公开暗示此次泄密可能带来意想不到的“历史真相”,引发了广泛的政治辩论。
- 这是继9月份“ShinyHunters”黑客组织入侵后,FBI基础设施在短时间内遭遇的第二次重大网络安全事件。
In an extraordinary public intervention that has immediately polarized Washington, President Donald Trump suggested on Saturday that there could be an unexpected 'positive spin' to emerge from the latest massive cyber intrusion into federal law enforcement networks. Speaking during a wide-ranging interview with Fox News, the president confirmed that malicious actors had successfully breached a foundational computer system utilized by federal, state, and local agencies to share critical criminal justice intelligence across jurisdictional boundaries.
The breach targets the National Criminal Information Center (NCIC), a heavily relied-upon repository managed by the Federal Bureau of Investigation that aggregates fingerprint records, active warrants for violent felons, missing persons files, and associated investigative indices. While the database is strictly restricted to authorized law enforcement personnel and remains unclassified, cybersecurity experts and national security officials have expressed profound alarm over the unauthorized access, noting that the full extent of the data exfiltrated remains entirely unclear as forensic investigators race to contain the fallout.
Anatomy of a Critical Federal Incursion
The unfolding cyber crisis represents a severe escalation in what has become an increasingly troubled autumn for federal digital infrastructure. According to insiders briefed on the preliminary investigation, the intrusion was first flagged by intelligence monitors before being corroborated by multiple news organizations. The NCIC architecture sits at the very heart of American policing, acting as the digital connective tissue that allows local highway patrol officers to interface with federal counterterrorism databases in real time.
While the database does not house top-secret national security secrets or presidential communications, its operational value to domestic law enforcement is immeasurable. Compromising the NCIC means potentially exposing the operational habits, investigative inquiries, and identification metrics of active law enforcement personnel nationwide. Yet, true to form, the president’s initial public reaction pivoted away from standard administrative alarm toward a characteristic rhetorical re-framing.
Reflecting on the digital breach, Trump pondered whether the compromised archives might eventually shed light on enduring political grievances. 'Maybe we'll learn about the voter fraud, all the voter fraud that took place,' Trump remarked during the broadcast. 'I always like to put things on a positive spin.' He further mused about the identity of the perpetrators, asking aloud whether the incident might somehow expose historical foreign interference narratives, suggesting it could reveal things 'that we wouldn't have learned otherwise.'
A Troubling Pattern of Federal Vulnerability
The latest NCIC breach does not occur in a vacuum; rather, it arrives as the second major cyber security failure to plague the nation's premier investigative agency in a matter of months. In September, a notorious hacking collective known as 'ShinyHunters' successfully penetrated an ancillary FBI jobs portal. That earlier incident resulted in the extensive compromise of personal identifiable information belonging to both current and former Bureau employees, forcing the agency to temporarily shutter key administrative operations while emergency patches were deployed.
Cybersecurity analysts and congressional oversight committees are now openly questioning the resiliency of federal legacy networks. For years, watchdogs within the Government Accountability Office have warned that civilian and law enforcement agencies alike struggle to maintain adequate zero-trust architectures against sophisticated state-sponsored and financially motivated syndicates. The fact that two distinct structural intrusions have struck the FBI within a single seasonal cycle has intensified bipartisan demands for a comprehensive audit of federal digital defenses.
The juxtaposition of a serious criminal enterprise infiltrating a sensitive law enforcement database alongside a political executive searching for silver linings underscores the fractured nature of modern institutional oversight. As private sector security contractors are brought in to assist federal investigators, the question of attribution remains paramount. Intelligence agencies are currently scrambling to determine whether the intrusion was executed by a sophisticated foreign adversary seeking strategic leverage or an opportunistic ransomware cartel.
Geopolitical Shockwaves and Institutional Realities
Beyond the immediate technical challenges of containment and remediation, the fallout from the NCIC breach carries heavy institutional and political consequences. Law enforcement unions and state-level police chiefs have privately expressed deep anxiety over the security of their operational inputs. When officers pull over a vehicle on a dark highway, their safety relies on the integrity of the database being queried. Any lingering doubt regarding the integrity of NCIC records introduces operational hesitation into high-stakes police encounters.
At the same time, the administration's willingness to entertain speculative benefits from a security failure highlights a growing erosion of traditional bureaucratic norms surrounding cyber incidents. Historically, high-level hacks of federal repositories are met with stern vows of retribution and solemn acknowledgments of systemic risk. By injecting partisan interpretations into the early hours of an ongoing forensic investigation, the White House has ensured that the digital breach will be litigated through the prism of American political tribalism rather than purely technical parameters.
As federal investigators sift through server logs and traffic patterns to reconstruct the exact vector of the attack, the pressure on the Department of Justice and the FBI leadership is immense. Congress has already signaled intentions to summon senior cybersecurity officials for closed-door briefings once the initial scope of the data extraction is quantified. Whether the incident ultimately yields the politically charged revelations the president hypothesized or simply reinforces the mundane reality of decaying federal IT infrastructure, the breach serves as a stark reminder of the fragile digital foundations upon which modern state power rests.
Trong một phát biểu công khai đầy bất ngờ lập tức gây phân cực sâu sắc tại Washington, Tổng thống Donald Trump hôm thứ Bảy đã gợi ý rằng có thể xuất hiện một "chiều hướng tích cực" đầy bất ngờ từ vụ xâm nhập mạng quy mô lớn mới nhất nhằm vào các hệ thống mạng thực thi pháp luật liên bang. Phát biểu trong một cuộc phỏng vấn diện rộng với đài Fox News, tổng thống xác nhận rằng các tác nhân độc hại đã thâm nhập thành công vào một hệ thống máy tính nền tảng được các cơ quan liên bang, tiểu bang và địa phương sử dụng để chia sẻ thông tin tình báo tư pháp hình sự quan trọng vượt qua các ranh giới thẩm quyền.
Vụ xâm nhập nhắm vào Trung tâm Thông tin Tội phạm Quốc gia (NCIC), một kho dữ liệu trọng yếu do Cục Điều tra Liên bang quản lý, nơi tập hợp các hồ sơ dấu vân tay, lệnh bắt giữ đối với tội phạm bạo lực đang có hiệu lực, tệp người mất tích và các chỉ mục điều tra liên quan. Mặc dù cơ sở dữ liệu này bị giới hạn nghiêm ngặt đối với nhân sự thực thi pháp luật được ủy quyền và vẫn chưa được phân loại tối mật, các chuyên gia an ninh mạng và quan chức an ninh quốc gia đã bày tỏ sự hoang mang sâu sắc trước quyền truy cập trái phép này, đồng thời lưu ý rằng mức độ thiệt hại thực sự của dữ liệu bị đánh cắp vẫn chưa rõ ràng trong lúc các nhà điều tra pháp y đang chạy đua để ngăn chặn hậu quả.
Giải phẫu một vụ xâm nhập liên bang trọng yếu
Cuộc khủng hoảng mạng đang diễn ra cho thấy sự leo thang nghiêm trọng trong chuỗi ngày vốn đã đầy ắp sóng gió của hạ tầng kỹ thuật số liên bang mùa thu này. Theo các nguồn tin nội bộ nắm rõ cuộc điều tra sơ bộ, vụ xâm nhập lần đầu tiên được các cơ quan giám sát tình báo phát hiện trước khi được nhiều cơ quan báo chí xác thực. Kiến trúc NCIC nằm ở trung tâm của ngành cảnh sát Mỹ, đóng vai trò như mạch máu kỹ thuật số cho phép các sĩ quan tuần tra xa lộ địa phương kết nối với các cơ sở dữ liệu chống khủng bố liên bang trong thời gian thực.
Mặc dù cơ sở dữ liệu không lưu trữ các bí mật an ninh quốc gia tối mật hoặc thông tin liên lạc của tổng thống, giá trị tác chiến của nó đối với lực lượng thực thi pháp luật trong nước là vô giá. Việc xâm phạm NCIC có thể làm lộ thói quen tác chiến, các cuộc điều tra và chỉ số nhận dạng của nhân sự thực thi pháp luật đang làm nhiệm vụ trên toàn quốc. Tuy nhiên, đúng với phong cách thường thấy, phản ứng công khai ban đầu của tổng thống đã chuyển hướng từ sự báo động hành chính tiêu chuẩn sang một cách đóng khung luận điểm mang dấu ấn cá nhân.
Nhìn lại vụ xâm nhập kỹ thuật số, ông Trump suy ngẫm liệu các kho lưu trữ bị xâm phạm có cuối cùng làm sáng tỏ những bất bình chính trị lâu năm hay không. "Có thể chúng ta sẽ tìm hiểu về gian lận cử tri, tất cả những gian lận cử tri đã diễn ra," ông Trump phát biểu trong chương trình phát sóng. "Tôi luôn thích nhìn nhận mọi thứ theo một chiều hướng tích cực." Ông tiếp tục suy ngẫm về danh tính của những kẻ thủ ác, đặt câu hỏi lớn liệu vụ việc có cách nào đó phơi bày các câu chuyện can thiệp nước ngoài trong lịch sử hay không, đồng thời ám chỉ rằng nó có thể hé lộ những điều "mà chúng ta đã không thể biết được nếu không có sự kiện này."
Một mô hình đáng lo ngại về tính dễ tổn thương của liên bang
Vụ vi phạm NCIC mới nhất không xảy ra trong chân không; thay vào đó, đây là thất bại an ninh mạng lớn thứ hai giáng xuống cơ quan điều tra hàng đầu của quốc gia chỉ trong vòng vài tháng. Vào tháng 9, một tập đoàn tin tặc khét tiếng mang tên 'ShinyHunters' đã thâm nhập thành công vào một cổng thông tin việc làm phụ trợ của FBI. Sự cố trước đó đã dẫn đến việc rò rỉ diện rộng thông tin nhận dạng cá nhân thuộc về cả nhân viên hiện tại và cựu nhân viên của Cục, buộc cơ quan này phải tạm thời đóng cửa các hoạt động hành chính quan trọng trong lúc các bản vá khẩn cấp được triển khai.
Các nhà phân tích an ninh mạng và các ủy ban giám sát của quốc hội hiện đang công khai đặt câu hỏi về khả năng chống chịu của các hệ thống mạng kế thừa liên bang. Trong nhiều năm qua, các cơ quan giám sát thuộc Văn phòng Trách nhiệm Chính phủ (GAO) đã cảnh báo rằng cả các cơ quan dân sự lẫn thực thi pháp luật đều chật vật trong việc duy trì các kiến trúc không tin cậy (zero-trust) đầy đủ nhằm chống lại các tập đoàn tinh vi được nhà nước bảo trợ và có động cơ tài chính. Việc hai cuộc xâm nhập cấu trúc riêng biệt tấn công FBI chỉ trong một chu kỳ mùa đã làm gia tăng mạnh mẽ các yêu cầu lưỡng đảng về một cuộc kiểm toán toàn diện đối với các hệ thống phòng thủ kỹ thuật số liên bang.
Sự kết hợp giữa một doanh nghiệp tội phạm nghiêm trọng thâm nhập vào cơ sở dữ liệu thực thi pháp luật nhạy cảm bên cạnh một nhà lãnh đạo chính trị đang tìm kiếm những điểm tích cực làm nổi bật bản chất rạn nứt của công tác giám sát thể chế hiện đại. Khi các nhà thầu an ninh khu vực tư nhân được mời đến để hỗ trợ các nhà điều tra liên bang, vấn đề quy trách nhiệm vẫn là tối quan trọng. Các cơ quan tình báo hiện đang chạy đua để xác định xem vụ xâm nhập có phải do một đối tác nước ngoài tinh vi tìm kiếm đòn bẩy chiến lược hay một băng đảng tống tiền dữ liệu (ransomware) thực hiện.
Dư chấn địa chính trị và thực tế thể chế
Vượt qua những thách thức kỹ thuật trước mắt về việc khỏa lấp và khắc phục, hậu quả từ vụ rò rỉ NCIC mang lại những hệ lụy chính trị và thể chế nặng nề. Các nghiệp đoàn thực thi pháp luật và các cảnh sát trưởng cấp tiểu bang đã kín đáo bày tỏ mối lo ngại sâu sắc về tính bảo mật của dữ liệu đầu vào tác chiến của họ. Khi các sĩ quan chặn dừng một chiếc xe trên con đường tối tăm, sự an toàn của họ phụ thuộc vào tính toàn vẹn của cơ sở dữ liệu đang được tra cứu. Bất kỳ sự hoài nghi dai dẳng nào về tính toàn vẹn của hồ sơ NCIC đều tạo ra sự do dự mang tính tác chiến trong các cuộc đụng độ rủi ro cao của cảnh sát.
Đồng thời, sự sẵn sàng tiếp nhận những lợi ích mang tính suy đoán từ một thất bại an ninh của chính quyền cho thấy sự xói mòn ngày càng tăng đối với các chuẩn mực quan liêu truyền thống xoay quanh các sự cố mạng. Về mặt lịch sử, các vụ tấn công cấp cao vào các kho dữ liệu liên bang thường vấp phải những lời thề trả thù đanh thép và sự thừa nhận trang trọng về rủi ro hệ thống. Bằng cách lồng ghép các cách giải thích mang tính đảng phái vào những giờ đầu tiên của một cuộc điều tra pháp y đang diễn ra, Nhà Trắng đã đảm bảo rằng vụ xâm nhập kỹ thuật số sẽ được tranh tụng qua lăng kính bè phái chính trị Mỹ thay vì các thông số thuần túy về kỹ thuật.
Khi các nhà điều tra liên bang rà soát nhật ký máy chủ và các mô hình lưu lượng truy cập để tái tạo chính xác vectơ của cuộc tấn công, áp lực đè nặng lên Bộ Tư pháp và giới lãnh đạo FBI là vô cùng lớn. Quốc hội đã phát tín hiệu ý định triệu tập các quan chức an ninh mạng cấp cao để họp kín sau khi phạm vi trích xuất dữ liệu ban đầu được định lượng. Liệu sự cố cuối cùng có mang lại những tiết lộ đầy sức nặng chính trị mà tổng thống đã giả định hay đơn thuần củng cố thực tế trần trụi về một cơ sở hạ tầng CNTT liên bang đang suy thoái, vụ vi phạm vẫn đóng vai trò là lời nhắc nhở nghiêm khắc về nền tảng kỹ thuật số mong manh mà quyền lực nhà nước hiện đại đang tựa vào.
Dans le cadre d'une intervention publique hors du commun qui a immédiatement polarisé Washington, le président Donald Trump a laissé entendre samedi qu'il pourrait y avoir un « revers positif » inattendu à cette nouvelle cyberintrusion massive dans les réseaux des forces de l'ordre fédérales. S'exprimant lors d'un entretien au format étendu accordé à Fox News, le président a confirmé que des acteurs malveillants étaient parvenus à s'introduire dans un système informatique fondamental, utilisé par les agences fédérales, étatiques et locales pour partager des renseignements cruciaux en matière de justice pénale par-delà les frontières juridictionnelles.
La brèche cible le Centre national d'information criminelle (NCIC), un répertoire hautement stratégique géré par le Federal Bureau of Investigation, qui centralise des dossiers d'empreintes digitales, des mandats d'arrêt actifs visant des criminels violents, des signalements de personnes disparues ainsi que les fichiers d'investigation associés. Bien que cette base de données soit strictement réservée au personnel habilité des forces de l'ordre et demeure non classifiée, des experts en cybersécurité et des responsables de la sécurité nationale ont exprimé une vive inquiétude face à cet accès non autorisé, soulignant que l'ampleur exacte des données exfiltrées reste totalement floue tandis que les enquêteurs médico-légaux s'efforcent de circonscrire les dégâts.
Anatomie d'une incursion fédérale critique
Cette crise numérique en cours représente une escalade sévère dans ce qui s'avère être un automne particulièrement mouvementé pour l'infrastructure numérique fédérale. Selon des sources internes informées des premiers éléments de l'enquête, l'intrusion a d'abord été repérée par des moniteurs du renseignement avant d'être confirmée par plusieurs organes de presse. L'architecture du NCIC se situe au cœur même des forces de police américaines, agissant comme le tissu conjonctif numérique qui permet aux patrouilleurs autoroutiers locaux de communiquer en temps réel avec les bases de données fédérales de contre-terrorisme.
Bien que cette base de données n'abrite pas de secrets d'État ultra-confidentiels ou de communications présidentielles, sa valeur opérationnelle pour les services de police intérieurs est inestimable. Compromettre le NCIC revient potentiellement à exposer les habitudes opérationnelles, les enquêtes en cours et les critères d'identification de membres actifs des forces de l'ordre à travers tout le pays. Pourtant, fidèle à lui-même, le président a préféré écarter la traditionnelle indignation administrative au profit d'un recadrage rhétorique dont il a le secret.
Évoquant cette cyberattaque, M. Trump s'est demandé si les archives compromises ne finiraient pas par mettre en lumière de vieux griefs politiques. « Peut-être en apprendrons-nous davantage sur la fraude électorale, sur toute la fraude électorale qui a eu lieu », a ainsi déclaré le président au cours de l'émission. « J'ai toujours aimé voir le bon côté des choses. » Il a également spéculé sur l'identité des auteurs, se demandant à haute voix si l'incident ne permettrait pas d'éclairer sous un jour nouveau des récits d'ingérence étrangère passés, suggérant que cela pourrait révéler des choses « que nous n'aurions pas sues autrement ».
Une tendance inquiétante à la vulnérabilité fédérale
Cette nouvelle brèche au sein du NCIC ne relève pas de l'anomalie isolée ; elle constitue au contraire le deuxième échec majeur en matière de cybersécurité à frapper la plus haute agence d'investigation du pays en l'espace de quelques mois. En septembre, un collectif de hackers notoire connu sous le nom de « ShinyHunters » était parvenu à pénétrer dans un portail d'emploi périphérique du FBI. Cet incident initial avait entraîné la compromission massive d'informations personnelles identifiables appartenant à des employés actuels et passés du Bureau, contraignant l'institution à suspendre temporairement des opérations administratives clés pendant que des correctifs d'urgence étaient déployés.
Des analystes en cybersécurité et des commissions de surveillance parlementaires remettent désormais ouvertement en question la résilience des réseaux fédéraux hérités du passé. Depuis des années, les veilleurs du Government Accountability Office (Bureau de la responsabilité gouvernementale) préviennent que les agences civiles et répressives peinent à maintenir des architectures de sécurité de type « zéro confiance » face à des syndicats sophistiqués, qu'ils soient parrainés par des États ou motivés par appât du gain. Le fait que deux intrusions structurelles distinctes aient frappé le FBI en un seul cycle saisonnier a intensifié les exigences bipartisanes en faveur d'un audit exhaustif des défenses numériques fédérales.
La juxtaposition d'une grave entreprise criminelle infiltrant une base de données policière sensible et d'un dirigeant politique cherchant des motifs de satisfaction met en relief la nature fracturée de la supervision institutionnelle moderne. Alors que des prestataires de sécurité du secteur privé sont dépêchés en renfort des enquêteurs fédéraux, la question de l'attribution demeure primordiale. Les agences de renseignement s'activent actuellement pour déterminer si l'attaque a été orchestrée par un adversaire étranger sophistiqué en quête de levier stratégique ou par un cartel opportuniste de rançongiciels.
Secousses géopolitiques et réalités institutionnelles
Au-delà des défis techniques immédiats de confinement et de remédiation, les retombées de la brèche du NCIC comportent de lourdes conséquences institutionnelles et politiques. Les syndicats de police et les chefs de la police des différents États ont fait part en privé de leur profonde angoisse quant à la sécurité de leurs données opérationnelles. Lorsqu'un agent immobilise un véhicule sur une route sombre, sa sécurité dépend de l'intégrité de la base de données qu'il interroge. Le moindre doute persistant sur la fiabilité des registres du NCIC introduit une hésitation opérationnelle lors d'interventions policières à haut risque.
Dans le même temps, la disposition de l'administration à envisager des bénéfices spéculatifs découlant d'une faille de sécurité souligne une érosion croissante des normes bureaucratiques traditionnelles entourant les incidents cybernétiques. Historiquement, les piratages de grande envergure visant des répertoires fédéraux s'accompagnent de vœux de représailles fermes et d'une reconnaissance solennelle des risques systémiques. En insufflant des interprétations partisanes dès les premières heures d'une enquête médico-légale en cours, la Maison-Blanche s'est assurée que cette cyberattaque serait lue à travers le prisme du tribalisme politique américain plutôt que sous un angle strictement technique.
Tandis que les enquêteurs fédéraux épluchent les journaux de connexion et les schémas de trafic afin de reconstituer le vecteur exact de l'attaque, la pression pesant sur le ministère de la Justice et la direction du FBI est immense. Le Congrès a d'ores et déjà fait part de son intention de convoquer de hauts responsables de la cybersécurité pour des auditions à huis clos dès que la portée initiale de l'extraction de données aura été chiffrée. Que cet incident débouche finalement sur les révélations hautement politiques imaginées par le président ou qu'il ne fasse que souligner la réalité prosaïque d'une infrastructure informatique fédérale défaillante, cette intrusion sert de rappel brutal quant aux fragiles fondations numériques sur lesquelles repose le pouvoir étatique moderne.
En una intervención pública extraordinaria que ha polarizado de inmediato a Washington, el presidente Donald Trump sugirió el sábado que podría haber un inesperado "giro positivo" derivado de la última y masiva intrusión cibernética en las redes de seguridad federales. Durante una amplia entrevista concedida a Fox News, el mandatario confirmó que actores maliciosos habían vulnerado con éxito un sistema informático fundamental utilizado por agencias federales, estatales y locales para compartir inteligencia crítica sobre justicia penal a través de distintas jurisdicciones.
La brecha tiene como blanco el Centro Nacional de Información Criminal (NCIC), un repositorio de uso intensivo gestionado por la Oficina Federal de Investigación (FBI) que agrupa registros de huellas dactilares, órdenes de arresto activas de delincuentes violentos, archivos de personas desaparecidas e índices de investigación asociados. Aunque la base de datos está estrictamente restringida al personal autorizado de las fuerzas del orden y permanece sin clasificar, los expertos en ciberseguridad y los funcionarios de seguridad nacional han expresado una profunda alarma por el acceso no autorizado, señalando que el alcance total de los datos extraídos sigue siendo totalmente incierto mientras los investigadores forenses se apresuran a contener los daños.
Anatomía de una incursión federal crítica
La crisis cibernética que se está desarrollando representa una grave escalada en lo que se ha convertido en un otoño cada vez más turbulento para la infraestructura digital federal. Según fuentes familiarizadas con la investigación preliminar, la intrusión fue detectada inicialmente por los monitores de inteligencia antes de ser corroborada por múltiples medios de comunicación. La arquitectura del NCIC se encuentra en el mismo corazón del sistema policial estadounidense, actuando como el tejido conjuntivo digital que permite a los agentes de patrulla de carreteras locales interactuar con las bases de datos antiterroristas federales en tiempo real.
Aunque la base de datos no alberga secretos de Estado de alto nivel ni comunicaciones presidenciales, su valor operativo para las fuerzas del orden nacionales es incalculable. Comprometer el NCIC significa exponer potencialmente los hábitos operativos, las líneas de investigación y las métricas de identificación de miembros activos de las fuerzas de seguridad en todo el país. Sin embargo, fiel a su estilo, la primera reacción pública del presidente se apartó de la alarma administrativa estándar para adoptar una característico reencuadramiento retórico.
Al reflexionar sobre la brecha digital, Trump reflexionó sobre si los archivos vulnerados podrían arrojar luz en algún momento sobre agravios políticos persistentes. "Quizás nos enteremos del fraude electoral, de todo el fraude electoral que tuvo lugar", señaló Trump durante la transmisión. "Siempre me gusta ver las cosas desde una perspectiva positiva". Además, reflexionó sobre la identidad de los perpetradores, preguntándose en voz alta si el incidente podría exponer de algún modo narrativas históricas de injerencia extranjera y sugirió que podría revelar cosas "que no habríamos conocido de otro modo".
Un patrón preocupante de vulnerabilidad federal
La reciente brecha en el NCIC no se produce en el vacío; más bien llega como el segundo gran fallo de ciberseguridad que azota a la principal agencia de investigación del país en cuestión de meses. En septiembre, un conocido colectivo de hackers conocido como "ShinyHunters" penetró con éxito en un portal secundario de empleo del FBI. Aquel incidente anterior provocó la vulneración masiva de información personal identificable perteneciente a empleados actuales y anteriores de la Oficina, lo que obligó al organismo a cerrar temporalmente operaciones administrativas clave mientras se desplegaban parches de emergencia.
Los analistas de ciberseguridad y los comités de supervisión del Congreso cuestionan ahora abiertamente la resiliencia de las redes heredadas federales. Durante años, los organismos de control de la Oficina de Rendición de Cuentas del Gobierno (GAO) han advertido que tanto las agencias civiles como las de seguridad pública luchan por mantener arquitecturas de confianza cero adecuadas frente a sofisticados sindicatos patrocinados por Estados o motivados por intereses financieros. El hecho de que dos intrusiones estructurales distintas hayan afectado al FBI en un solo ciclo estacional ha intensificado las demandas bipartidistas de una auditoría exhaustiva de las defensas digitales federales.
La yuxtaposición de una organización criminal grave que se infiltra en una base de datos policial sensible junto con un ejecutivo político que busca el lado positivo subraya la naturaleza fracturada de la supervisión institucional moderna. A medida que se contrata a contratistas de seguridad del sector privado para ayudar a los investigadores federales, la cuestión de la atribución sigue siendo primordial. Las agencias de inteligencia se esfuerzan actualmente por determinar si la intrusión fue ejecutada por un sofisticado adversario extranjero en busca de ventaja estratégica o por un cartel de programas de extorsión (ransomware) oportunista.
Seísmos geopolíticos y realidades institucionales
Más allá de los desafíos técnicos inmediatos de contención y remediación, las consecuencias de la brecha en el NCIC conllevan graves repercusiones institucionales y políticas. Los sindicatos policiales y los jefes de policía estatales han expresado en privado una profunda preocupación por la seguridad de sus datos operativos. Cuando los agentes detienen a un vehículo en una carretera oscura, su seguridad depende de la integridad de la base de datos consultada. Cualquier duda persistente sobre la veracidad de los registros del NCIC introduce vacilaciones operativas en los encuentros policiales de alto riesgo.
Al mismo tiempo, la disposición de la administración a contemplar beneficios especulativos a partir de un fallo de seguridad pone de relieve una creciente erosión de las normas burocráticas tradicionales en torno a los incidentes cibernéticos. Históricamente, los hackeos de alto nivel a repositorios federales van acompañados de enérgicos votos de retribución y solemnes reconocimientos del riesgo sistémico. Al inyectar interpretaciones partidistas en las primeras horas de una investigación forense en curso, la Casa Blanca ha garantizado que la brecha digital se debata a través del prisma del tribalismo político estadounidense en lugar de basarse en parámetros puramente técnicos.
A medida que los investigadores federales examinan los registros de servidores y los patrones de tráfico para reconstruir el vector exacto del ataque, la presión sobre el Departamento de Justicia y la cúpula del FBI es inmensa. El Congreso ya ha manifestado su intención de convocar a altos funcionarios de ciberseguridad a sesiones informativas a puerta cerrada una vez que se cuantifique el alcance inicial de la extracción de datos. Ya sea que el incidente arroje finalmente las revelaciones políticamente cargadas que teorizó el presidente o simplemente refuerce la mundana realidad de una infraestructura informática federal en decadencia, la brecha sirve como un crudo recordatorio de los frágiles cimientos digitales sobre los que descansa el poder estatal moderno.
在一场迅速引发华盛顿政坛两极分化的公开干预中,唐纳德·特朗普总统周六暗示,联邦执法网络遭受的最新大规模网络入侵可能存在某种意想不到的“积极面”。在接受福克斯新闻(Fox News)广泛采访时,总统证实,恶意行为者已成功攻破了一个基础计算机系统,该系统被联邦、州和地方机构用于在司法管辖区之间共享关键的刑事司法情报。
此次入侵的目标是国家犯罪信息中心(NCIC),这是一个由联邦调查局管理、被高度依赖的数据库,汇集了指纹记录、暴力重罪犯的现行逮捕令、失踪人员档案以及相关的调查索引。尽管该数据库仅限于授权的执法人员访问且属于非机密范畴,但网络安全专家和国家安全官员对此次未经授权的访问表示深切担忧,并指出随着法医调查人员争分夺秒地控制事态,数据外泄的全部范围目前仍完全不明。
联邦关键入侵事件的剖析
这场正在展开的网络危机,标志着联邦数字基础设施在多事之秋的又一次严重升级。据知情人士透露,此次入侵在被多家新闻机构证实之前,首先由情报监控系统发出警报。NCIC架构处于美国警务工作的核心,它如同数字连接组织,使地方公路巡警能够实时与联邦反恐数据库进行交互。
虽然该数据库不存储绝密的国家安全机密或总统通讯,但其对国内执法部门的运作价值不可估量。NCIC的受损意味着全国范围内现役执法人员的行动习惯、调查查询及身份识别指标可能面临暴露风险。然而,总统的初步公开反应一如既往地偏离了行政部门标准的警示基调,转而采取了一种标志性的修辞重构。
在反思此次数字泄密时,特朗普思考这些受损档案是否最终能揭示持久的政治不满。特朗普在广播中评论道:“也许我们会了解到选民欺诈,所有那些发生的选民欺诈。我总是喜欢从积极的角度看待事物。”他进一步推测了肇事者的身份,并大声询问此次事件是否能以某种方式揭露历史上的外国干预叙事,暗示它可能会揭示出“我们原本无法获知的事情”。
联邦脆弱性的令人不安的模式
最新的NCIC入侵并非孤立事件;相反,这是该国顶级调查机构在短短几个月内遭遇的第二次重大网络安全失败。今年9月,一个名为“ShinyHunters”的臭名昭著的黑客组织成功渗透了FBI的一个辅助招聘门户网站。那次事件导致现任和前任局雇员的个人身份信息遭到大面积泄露,迫使该机构在部署紧急补丁的同时,不得不暂时关闭关键的行政业务。
网络安全分析师和国会监督委员会现在公开质疑联邦遗留网络的弹性。多年来,政府问责局(GAO)的监督人员一直警告称,无论是民事机构还是执法机构,在应对复杂的国家支持型和以经济利益为动机的犯罪集团时,都难以维持足够的“零信任”架构。FBI在同一个季节周期内连续遭受两次结构性入侵,这加剧了跨党派对联邦数字防御系统进行全面审计的需求。
一个严重的犯罪企业渗透敏感执法数据库,与一位寻找“一线希望”的政治行政长官并存,凸显了现代机构监督的破碎本质。随着私营部门安全承包商被引入协助联邦调查人员,归因问题仍然至关重要。情报机构目前正忙于确定此次入侵是由寻求战略杠杆的复杂外国对手执行的,还是由机会主义的勒索软件卡特尔所为。
地缘政治冲击与制度现实
除了控制和补救带来的直接技术挑战外,NCIC泄密事件的后果还具有沉重的制度和政治影响。执法工会和州级警察局长私下里对他们操作输入数据的安全性表示深切焦虑。当警察在黑暗的公路上拦截车辆时,他们的安全依赖于所查询数据库的完整性。对NCIC记录完整性的任何挥之不去的怀疑,都会在高风险的警察执法中引入操作上的迟疑。
与此同时,政府愿意从安全失败中寻找投机性利益,凸显了围绕网络事件的传统官僚规范正在日益侵蚀。从历史上看,联邦数据库遭到高级别黑客攻击时,通常会伴随着严厉的报复誓言和对系统性风险的庄重承认。通过在持续进行的法医调查初期注入党派解读,白宫确保了此次数字泄密将通过美国政治部落主义的棱镜,而非纯粹的技术参数进行审视。
随着联邦调查人员梳理服务器日志和流量模式以重建攻击的确切路径,司法部和FBI领导层承受着巨大的压力。国会已经表示,一旦数据提取的初步范围被量化,将传唤高级网络安全官员进行闭门简报。无论此次事件最终是否产生总统所假设的具有政治色彩的启示,还是仅仅强化了联邦IT基础设施衰败的平庸现实,这次泄密都严峻地提醒人们:现代国家权力所依赖的数字基础是何等脆弱。
Cultural Icons Featured in This Dispatch
Editorial Standards & Multi-Language Synthesis: This dispatch was synthesized and fact-checked by the ParisDaily Editorial Desk across 5 global editions (EN, FR, VI, ES, ZH), cross-referencing primary international wire reports and real-time search intelligence.